
Aeroespacial y defensa
Gestión de activos de software de ingeniería para entornos de defensa aislados y clasificados
La medición, la generación de informes y el análisis se llevan a cabo íntegramente dentro del enclave, por lo que no es necesario que nada cruce los límites para que el sistema funcione. Cuando un complejo abarca una red empresarial, subredes de programas conectadas y áreas cerradas, cada entorno se mide en su propia ubicación y la arquitectura se diseña en función de tu gobernanza de seguridad.
Los «air gaps» son la norma en los sectores aeroespacial y de defensa, y no una excepción, al igual que las versiones fijas de software, los requisitos de personal con autorización de seguridad y los datos a los que tu proveedor de gestión de activos de software nunca tiene acceso. Esas limitaciones son la razón por la que la parte cerrada de un entorno acaba siendo la menos evaluada, y donde fallan la mayoría de las herramientas ESAM.
01
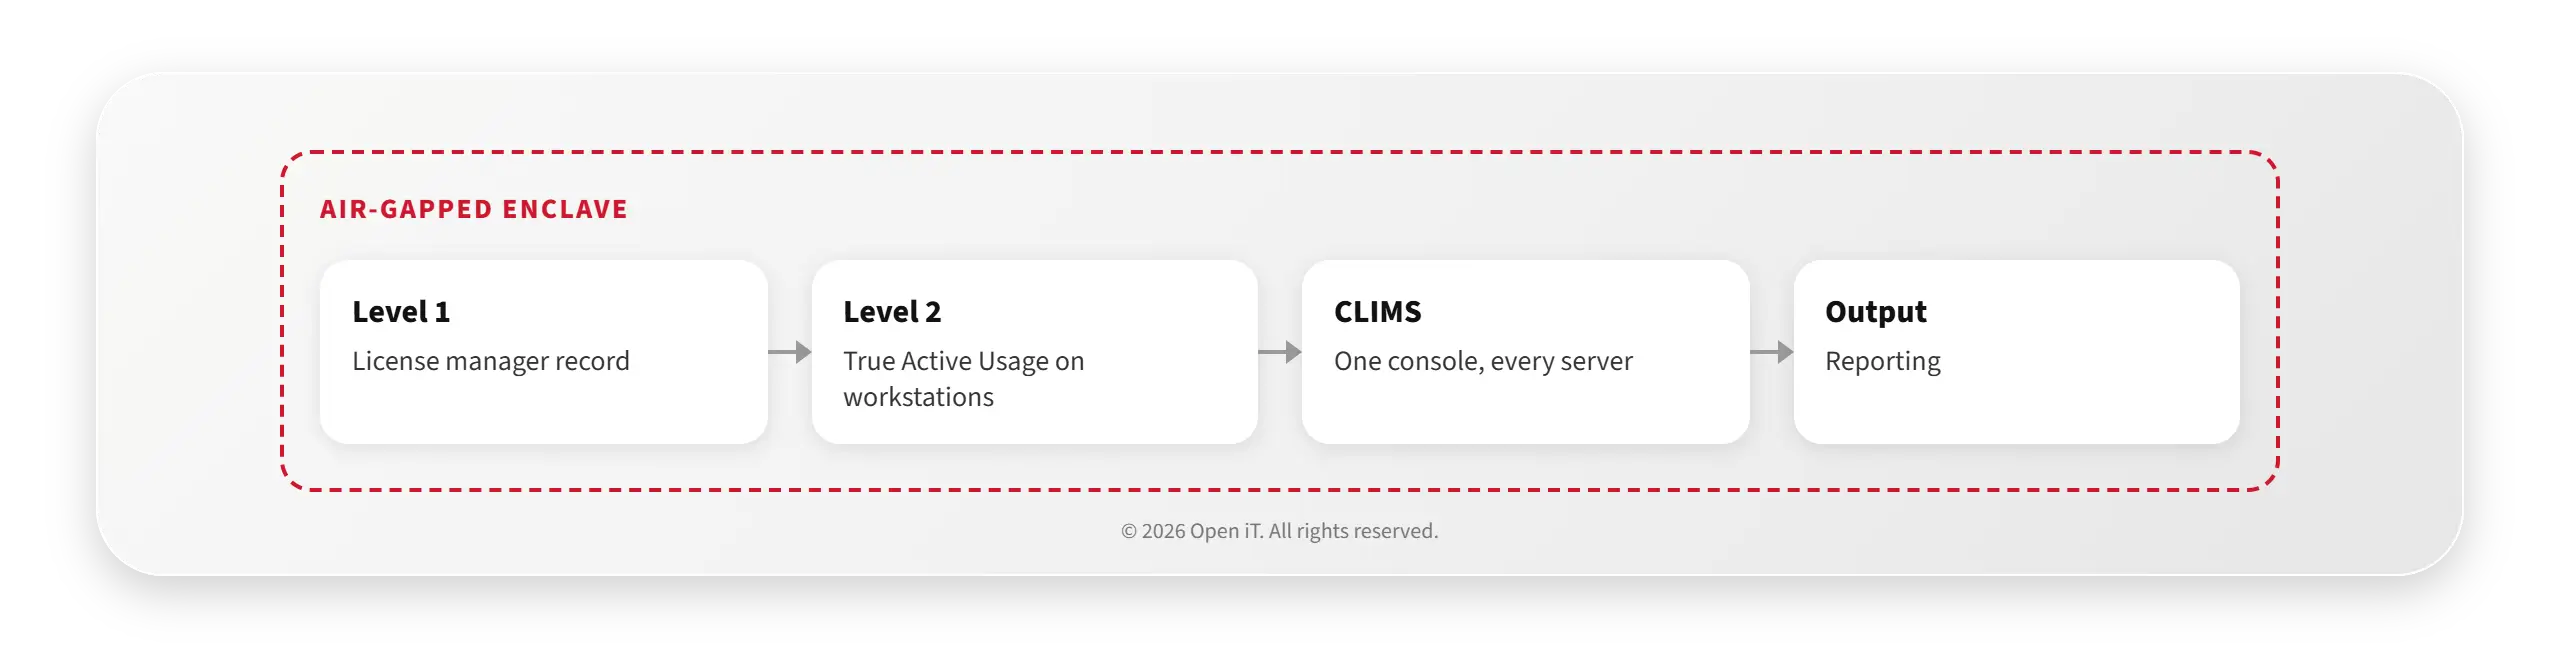
Todo se lleva a cabo dentro del enclave, incluido el análisis.
Open iT Se instala como una implementación completa e independiente dentro de un área cerrada o aislada. El Nivel 1 recopila el registro del gestor de licencias, el Nivel 2 mide el «uso activo real» en las estaciones de trabajo y CLIMS ofrece a tus administradores una única consola para cada servidor de licencias de esa área. Los informes también se generan allí. Ningún componente realiza llamadas externas y ningún dato cruza los límites del sistema para que este funcione.
Esto es más importante de lo que parece. Una herramienta que realiza mediciones dentro del enclave, pero que necesita un servicio en la nube para analizar los datos, no es una herramienta «air-gapped». Tu área cerrada obtiene las mismas mediciones, los mismos informes de denegación y el mismo análisis de estado activo frente a inactivo que tu red abierta, y lo hace sin necesidad de conexión.
02
Los datos se transfieren según tus condiciones, o no se transfieren en absoluto
Cada sitio gestiona esto de forma diferente, ya que la política de seguridad de cada uno es distinta. Algunos clientes exportan periódicamente un conjunto de datos anonimizados para elaborar informes consolidados en el entorno abierto. Otros mantienen el entorno cerrado totalmente autónomo y elaboran los informes desde dentro de él. El método de transferencia, la frecuencia y los datos que se incluyen se diseñan junto con tu equipo de seguridad durante la planificación de la implementación; no los dicta el producto.
La anonimización de datos suele formar parte de ese debate. Consiste en transformar los nombres de los usuarios, los servidores y las aplicaciones, al tiempo que se mantiene la fiabilidad de los datos de uso, lo que permite que el extracto pueda ser revisado por personas que no tienen autorización para acceder a los detalles subyacentes.
03
Las redes conectadas se amplían. Las zonas cerradas permanecen cerradas.
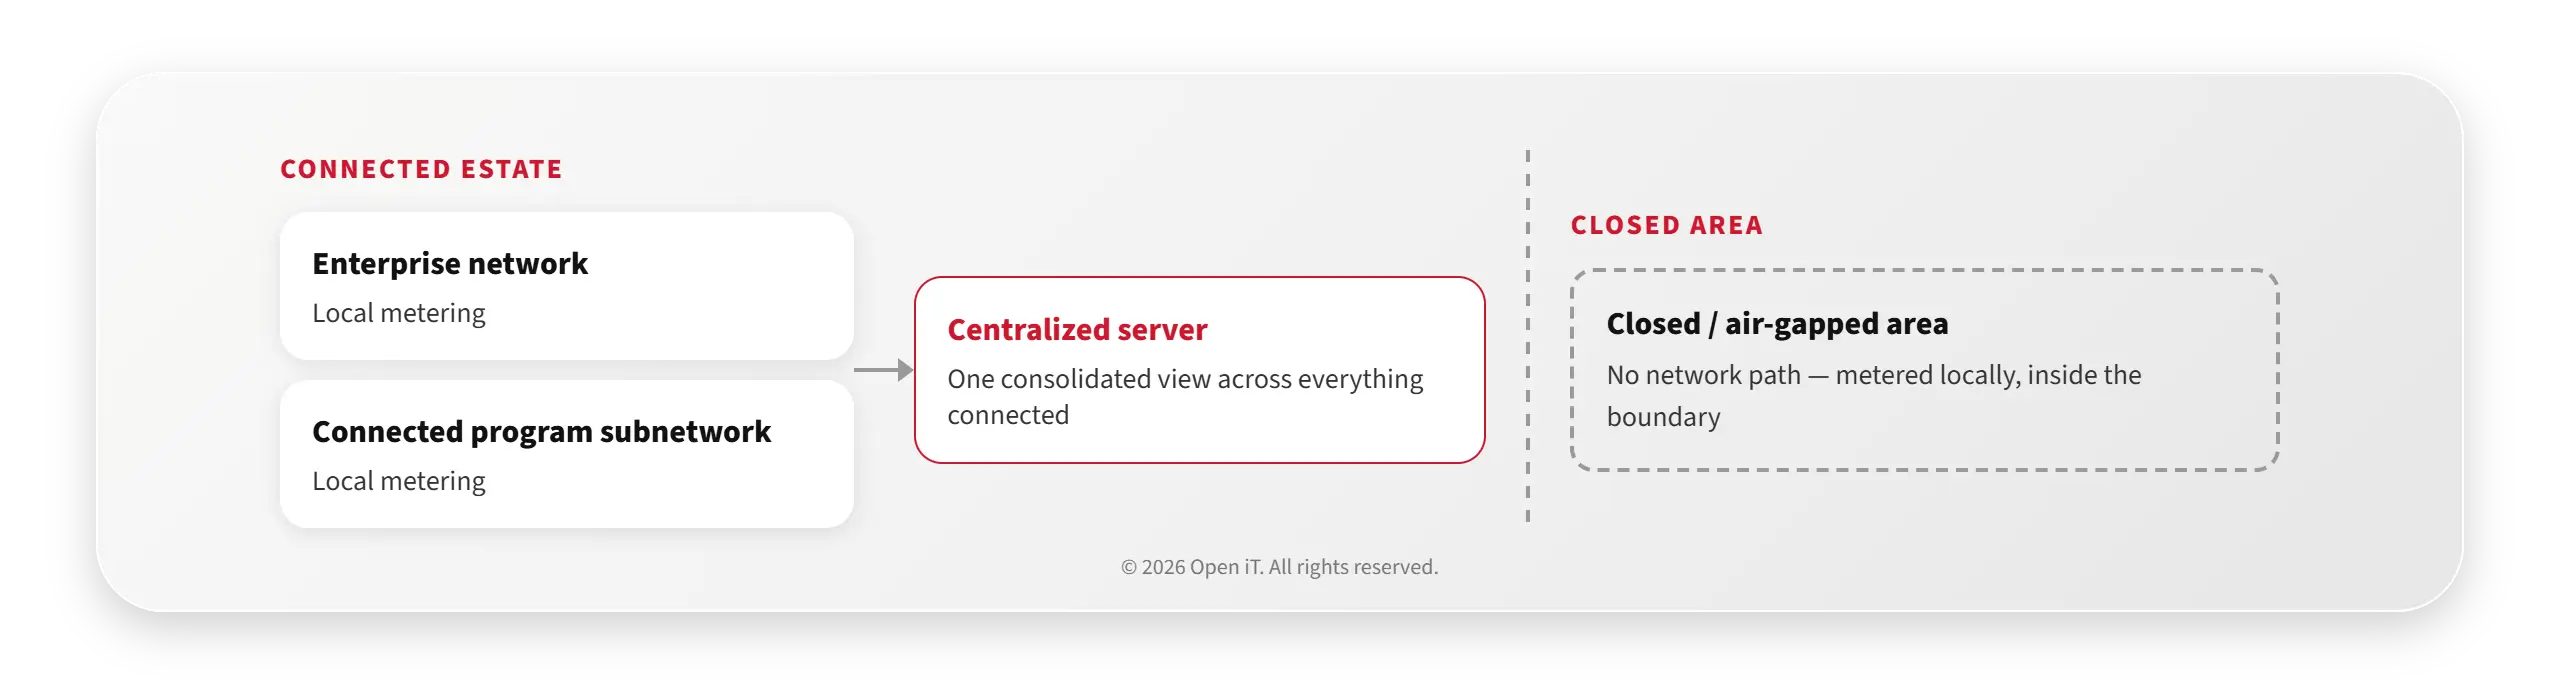
Cuando existe una ruta de red entre la red de una empresa y una subred de programas conectada, Open iT envía los datos recopilados del entorno local a un servidor centralizado, lo que ofrece una visión consolidada de todo lo que está conectado, mientras que las áreas cerradas se gestionan por separado por diseño.
Open iT Se puede implementar en las propias instalaciones, en la nube o en un entorno híbrido, de modo que la parte abierta del entorno pueda adaptarse a tu estrategia de TI sin alterar el funcionamiento de la parte cerrada.
04
Las tarifas base congeladas siguen congeladas y, aun así, se siguen facturando
Muchas herramientas de supervisión dan por hecho que se utiliza la última versión de todo. Open iT realiza el conteo a través del gestor de licencias, por lo que el conteo se basa en FlexNet, DSLS, LM-X, RLM, Sentinel, CodeMeter y el resto, en lugar de en una versión concreta de la aplicación. Los datos de la versión se recogen como parte del registro, por lo que el uso se puede desglosar por versión de la aplicación, justo lo que necesitas cuando tres programas ejecutan tres líneas de base validadas diferentes de la misma herramienta.
En lo que respecta a nuestro propio software, las versiones anteriores siguen recibiendo mantenimiento. Los clientes que se encuentran en entornos acreditados no pueden actualizar según el calendario del proveedor, y no se les debería pedir que lo hicieran.
05
Personal autorizado; acláralo antes de firmar
Se dispone de personal con autorización de seguridad previa solicitud. Cuando un programa requiere personal de apoyo de una nacionalidad concreta o que cuente con una autorización específica, esto se acuerda como parte del contrato, y no se descubre a posteriori. Si se plantea esta restricción durante la reunión para definir el alcance del proyecto, pasará a formar parte del plan.
06
Formamos a su personal porque no se nos permite acceder a sus datos
En un entorno clasificado no podemos acceder a sus datos. Esto descarta el modelo habitual en el que el proveedor realiza el análisis y entrega un informe. Por eso, formamos a su personal para que lo haga por sí mismo, hasta alcanzar el nivel de especialista en análisis de datos, en su propio sistema y con sus propios datos.
Su equipo podrá elaborar e interpretar informes, ajustar los parámetros de sus aplicaciones, investigar un patrón de denegación y generar las pruebas necesarias para una renovación o una auditoría, sin que nadie ajeno a su organización vea ni un solo registro.

07
ISO/IEC 27001, y nada sale de tu infraestructura
Open iT cuenta con la certificación ISO/IEC 27001 en materia de gestión de la seguridad de la información.
Más allá del certificado, el aspecto de seguridad que importa en este sector es de carácter arquitectónico. El sistema se instala en tu infraestructura, en tu enclave y bajo tu control de acceso. El inicio de sesión único (SSO) se gestiona a través de Microsoft Entra ID con SAML 2.0 y compatibilidad con múltiples grupos de Active Directory, o bien a través de Okta. El acceso basado en roles separa a los administradores con derechos de gestión completos de los usuarios con acceso solo para supervisión, de modo que un inicio de sesión en la consola no pueda modificar una configuración por error. La anonimización de datos elimina los datos de identificación personal sin mermar la calidad del análisis. CLIMS registra todos los eventos de gestión de licencias, un registro de auditoría que, según la documentación del producto, resulta relevante para sectores regulados como el aeroespacial y el de defensa.
08
Más de 6.000 aplicaciones. Más de 90 gestores de licencias.
Ofrecemos servicios de gestión de licencias para más de 6.000 aplicaciones de ingeniería y especializadas, como ANSYS, NASTRAN, LS-DYNA, Abaqus, CATIA, SOLIDWORKS y Simulia, Altair HyperWorks y OptiStruct, MATLAB, así como Green Hills Software para el desarrollo de sistemas embebidos. En toda la gama de productos, se admiten más de 90 gestores de licencias.
09
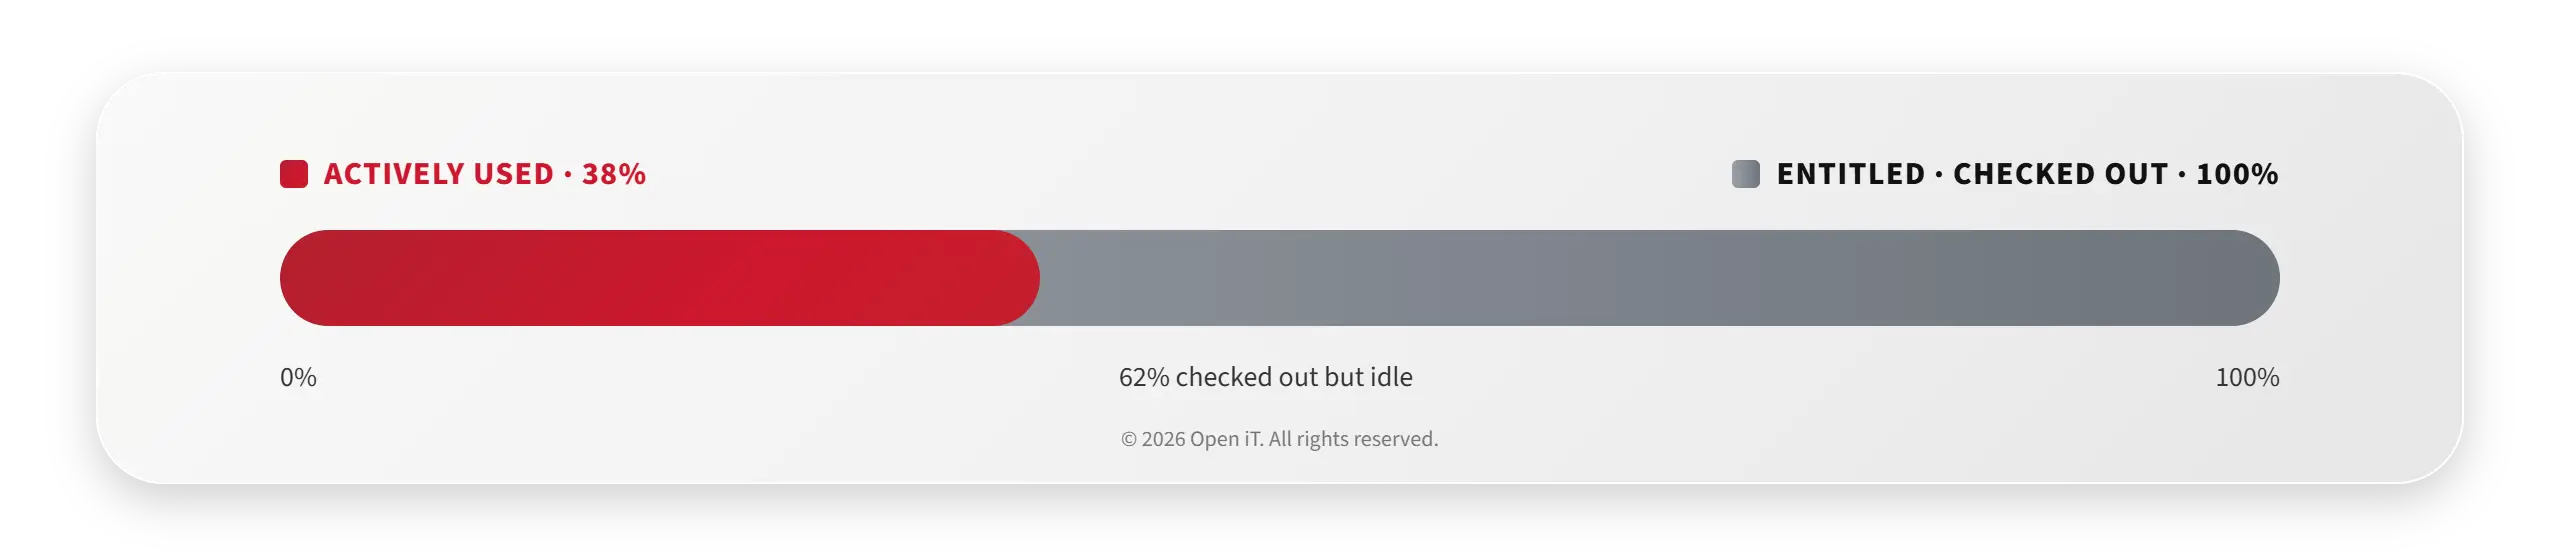
«Retirado» no es lo mismo que «utilizado»
Recopilamos datos de diversas fuentes, independientemente del modelo de licencia, y ofrecemos informes especializados y fiables que aumentan la visibilidad en todo el entorno informático. Medimos el uso del software, tanto activo como inactivo —no solo el registro de entrada y salida—, identificando oportunidades para reducir costes, evitarlos y optimizar los procesos.
10
Cada compra te supone pagar dos veces por unas licencias que ya has pagado.
Las adquisiciones son el motor del crecimiento de este sector, y cada una de ellas trae consigo acuerdos duplicados, derechos que se solapan y otro conjunto de servidores de licencias que nadie ha catalogado. CLIMS™ integra los servidores de licencias adquiridos en la misma consola que la tuya.
SSAD, el catálogo de software normalizado de Open iT, compara y estandariza los datos de los editores y los títulos, de modo que un mismo producto adquirido dos veces con nombres diferentes deja de aparecer como dos productos distintos. License Planner™ almacena los datos de los proveedores y los contratos de ambos parques de software y consolida el gasto estimado, presupuestado y real, lo que permite detectar los solapamientos antes de renovar ambos acuerdos. El resultado habitual: los equipos adquiridos funcionan con la capacidad recuperada en lugar de con nuevas adquisiciones.
11
El gasto se ha atribuido al programa que lo realizó
License Planner™ compara el uso con los datos financieros, contractuales y organizativos. Los centros de coste agrupan el uso por departamento, proyecto, ubicación o unidad de negocio. Los procesos de «chargeback» y «showback» asignan los costes a quien los ha consumido, de una forma que un gestor de programas o un auditor pueda comprender.
La simulación de costes de licencias analiza los distintos escenarios antes de que te comprometas: reduce el número de puestos en un 20 %, pasa a un modelo de tokens o consolida dos contratos. License Predictor™ realiza una previsión del uso para los próximos dieciocho meses.
12
Se integra en la pila que ya utilizas
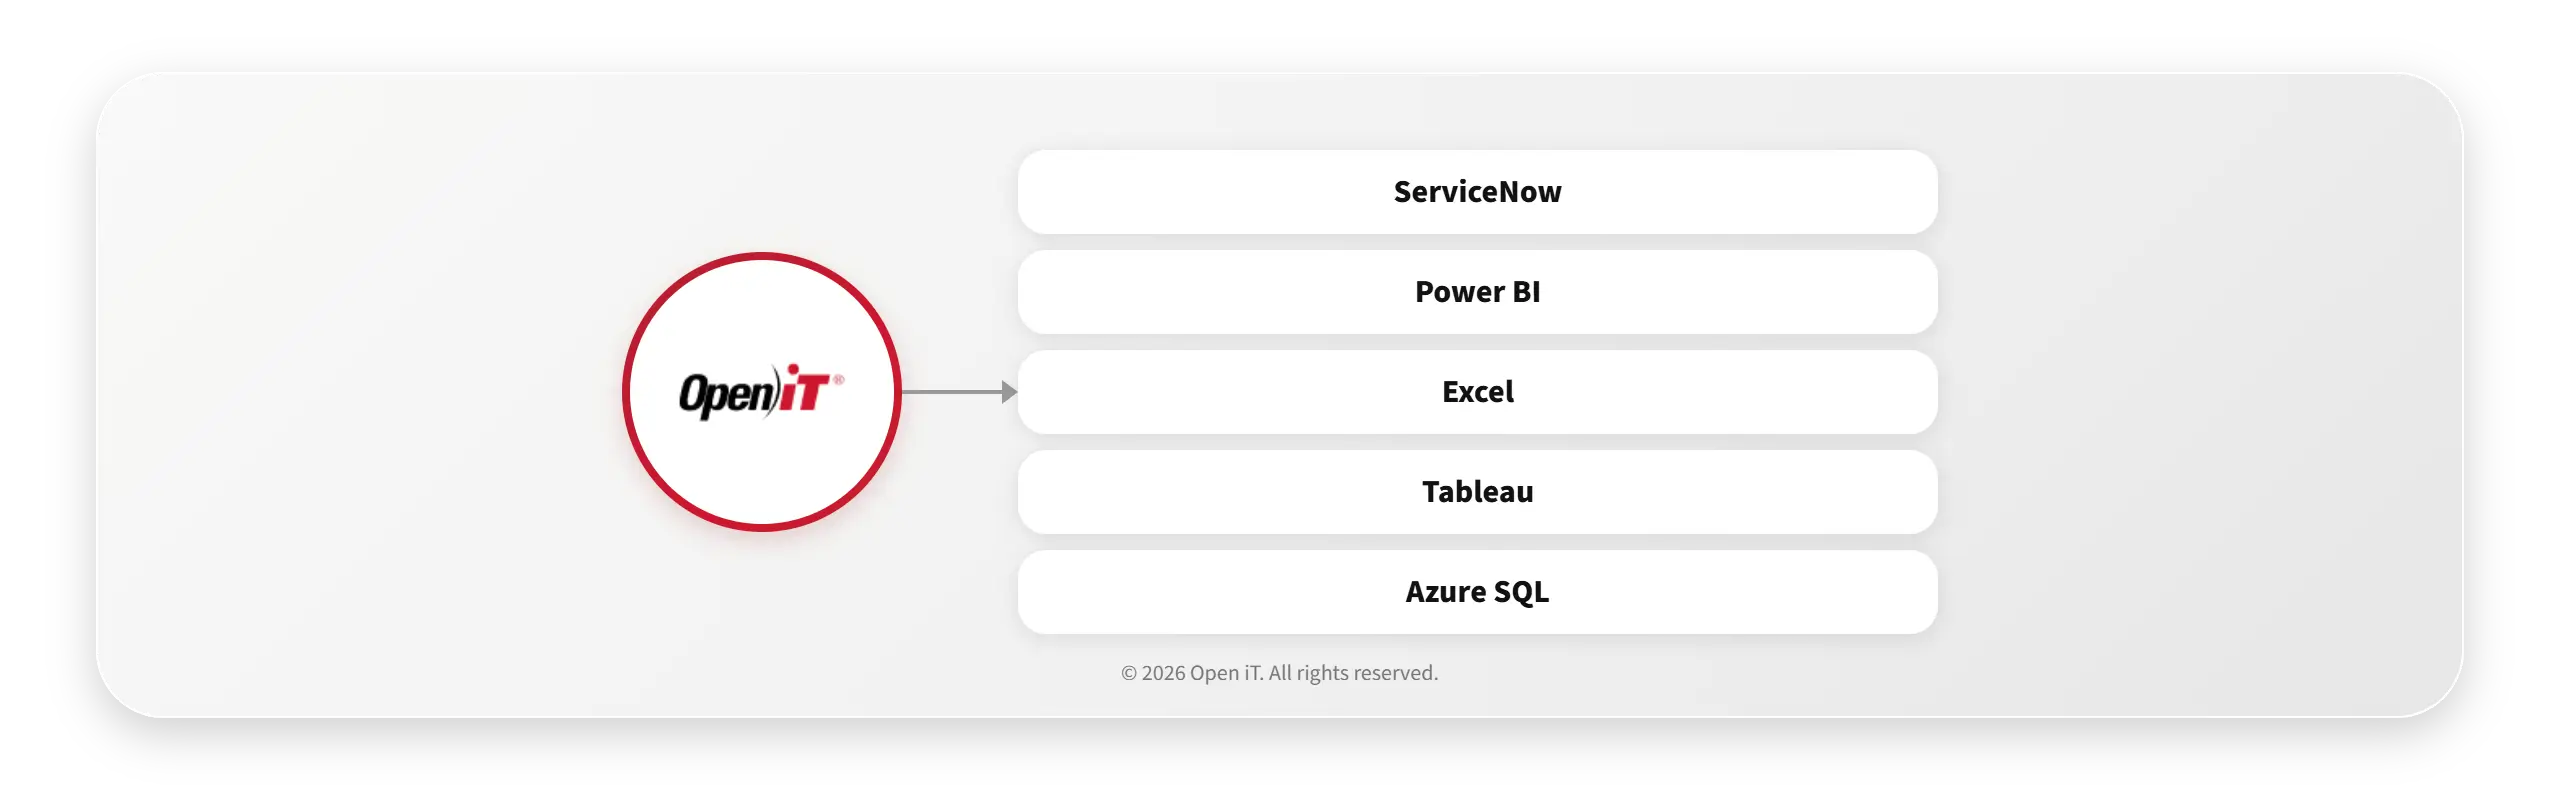
Open iT se integra en tu entorno actual en lugar de sustituirlo. En el caso de ServiceNow, la aplicación de la tienda LicenseAnalyzer™ y el adaptador de ServiceNow muestran datos de uso junto con el seguimiento de costes y la gestión de derechos, lo que permite identificar el software con exceso de licencias y el que está infrautilizado. Para que dicha integración sea precisa, es necesario realizar una normalización SSAD.
La generación de informes se realiza a través de un conector y plantillas nativas de Power BI, conexiones directas con Excel o Tableau. Se admiten Azure SQL y Azure Analysis Services cuando un servidor de análisis en la nube se adapta a la parte abierta del entorno. Se pueden importar datos de inventario de SCCM y MECM. Las alertas de CLIMS™ se envían por correo electrónico o a un canal de Microsoft Teams mediante webhook.
13
Listo para una auditoría cuando lo necesites
Tus principales proveedores de ingeniería se reservan el derecho a solicitar esta información, y son ellos quienes fijan los plazos. Ansys exige un informe de uso en múltiples sedes extraído del gestor de licencias, en el que se indiquen las ubicaciones de las sedes, los identificadores de los equipos, la hora, la fecha y las horas de acceso por licencia, en un plazo de veinte días desde la solicitud. Dassault Systèmes exige los registros en un plazo de tres días laborables y el acceso a los equipos con la ejecución de la herramienta de auditoría en un plazo de dos.
El Nivel 1 mantiene un registro de auditoría de uso con fines de cumplimiento normativo y revisión histórica. Los informes de denegación recogen quién ha sido denegado, por qué y cuándo. Las propias condiciones de Ansys establecen que el cliente no está obligado a incluir información personal en dicho informe, y ahí es donde la anonimización cobra sentido.
14
Donde termina « Open iT » y qué viene a continuación
Es bueno saberlo antes de la demostración, ya que influye en la arquitectura.
Open iT Es un sistema de medición y optimización, no un repositorio de derechos de uso. Las órdenes de compra, los registros de derechos de uso, los flujos de trabajo de asignación y la gestión de cambios deben gestionarse en tu plataforma SAM; por eso, las entidades del sector de la defensa suelen utilizar una plataforma SAM para lo que poseen y Open iT para lo que se utiliza, integradas a través de la integración con ServiceNow y la normalización SSAD.
La implementación es un proyecto, no una simple descarga. Requiere un inventario documentado de servidores y aplicaciones, una lista de aplicaciones seleccionadas para el Nivel 2, acceso a los servidores de licencias y a las estaciones de trabajo, así como expertos en la materia designados para los productos que se van a medir. En entornos cerrados, también es necesario que su equipo de seguridad participe desde el principio, ya que el diseño del tratamiento de datos forma parte de la implementación y no es una cuestión que se plantee a posteriori.
15
Empieza por la restricción, no por el requisito
Preséntanos las limitaciones, no solo los requisitos. Qué áreas están cerradas, qué líneas base están congeladas, cuáles son tus normas de personal y qué aplicaciones son importantes. La arquitectura se construye en torno a esas respuestas.
Empieza con una evaluación de uso de nivel 1. Esta evalúa un ciclo de renovación en todos tus servidores de licencias y muestra la diferencia entre la capacidad de la que dispones y la capacidad que se ha utilizado; además, en un entorno cerrado, se ejecuta íntegramente dentro de los límites establecidos.
Profundiza más
Las cinco preguntas más frecuentes en este sector
Simulación y análisis (CAE)
Los puestos más caros de la empresa son aquellos en los que los empleados parecen estar ocupados, pero en realidad no hacen nada.
CAD y PLM
Puedes ver todas las licencias de CATIA, pero no puedes recuperar ninguna. Esto es lo que debes hacer en su lugar.
Asignación de costes y repercutición de gastos del programa
El coste del software que ningún programa asume es un coste que nadie defiende.
Preparación para la auditoría de proveedores
Tu contrato con Ansys te da veinte días. Tu contrato con Dassault te da dos.
Redes cerradas y restringidas
Vuestras áreas restringidas contienen el software más caro y la menor cantidad de datos sobre él.