
Luft- und Raumfahrt sowie Verteidigung
Software-Asset-Management für luftisolierte und als geheim eingestufte Verteidigungsumgebungen
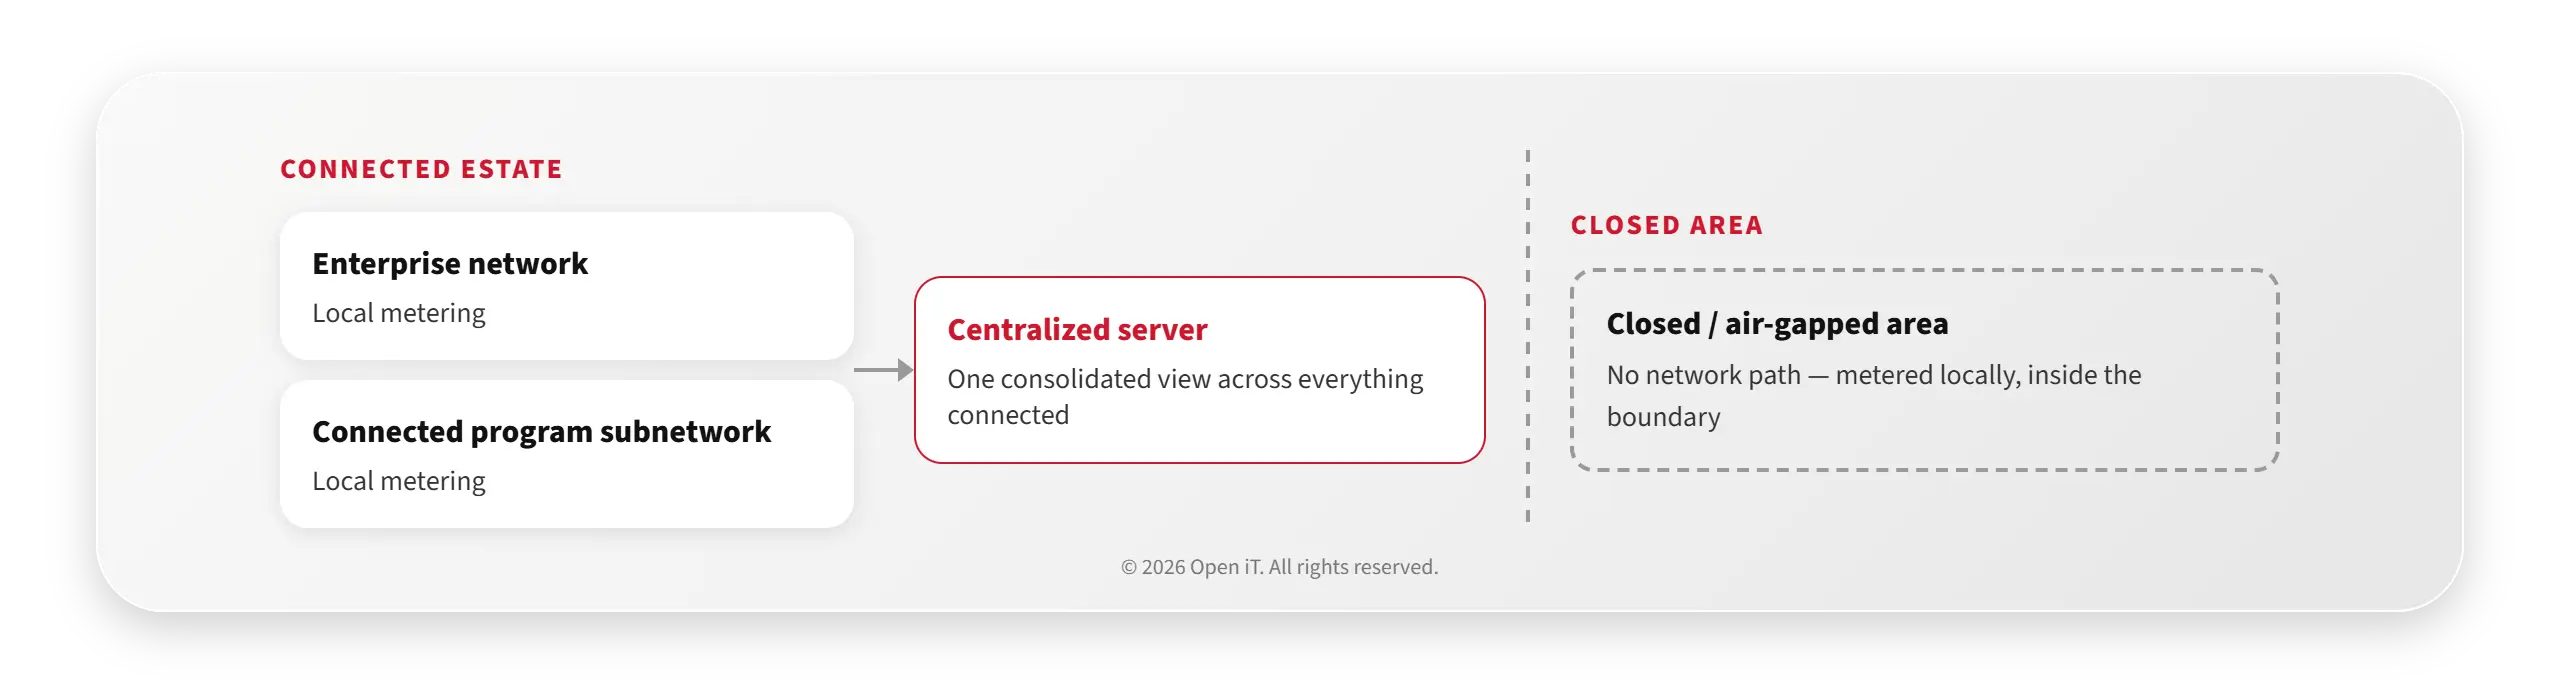
Messung, Berichterstellung und Analyse erfolgen vollständig innerhalb der Enklave, sodass keine Daten die Grenze überschreiten müssen, damit das System funktioniert. Wenn sich eine Anlage über ein Unternehmensnetzwerk, verbundene Programm-Subnetze und geschlossene Bereiche erstreckt, wird jede Umgebung an ihrem jeweiligen Standort gemessen, und die Architektur ist auf Ihre Sicherheitsrichtlinien abgestimmt.
Lücken sind in der Luft- und Raumfahrt sowie im Verteidigungsbereich eher die Regel als die Ausnahme – ebenso wie festgelegte Software-Baselines, Sicherheitsüberprüfungen für Mitarbeiter und Daten, zu denen Ihr Software-Asset-Management-Anbieter niemals Zugang erhält. Diese Einschränkungen sind der Grund dafür, dass der geschlossene Teil einer IT-Landschaft letztendlich am wenigsten erfasst wird und dass die meisten ESAM-Tools hier versagen.
01
Innerhalb der Enklave läuft alles, einschließlich der Analyse
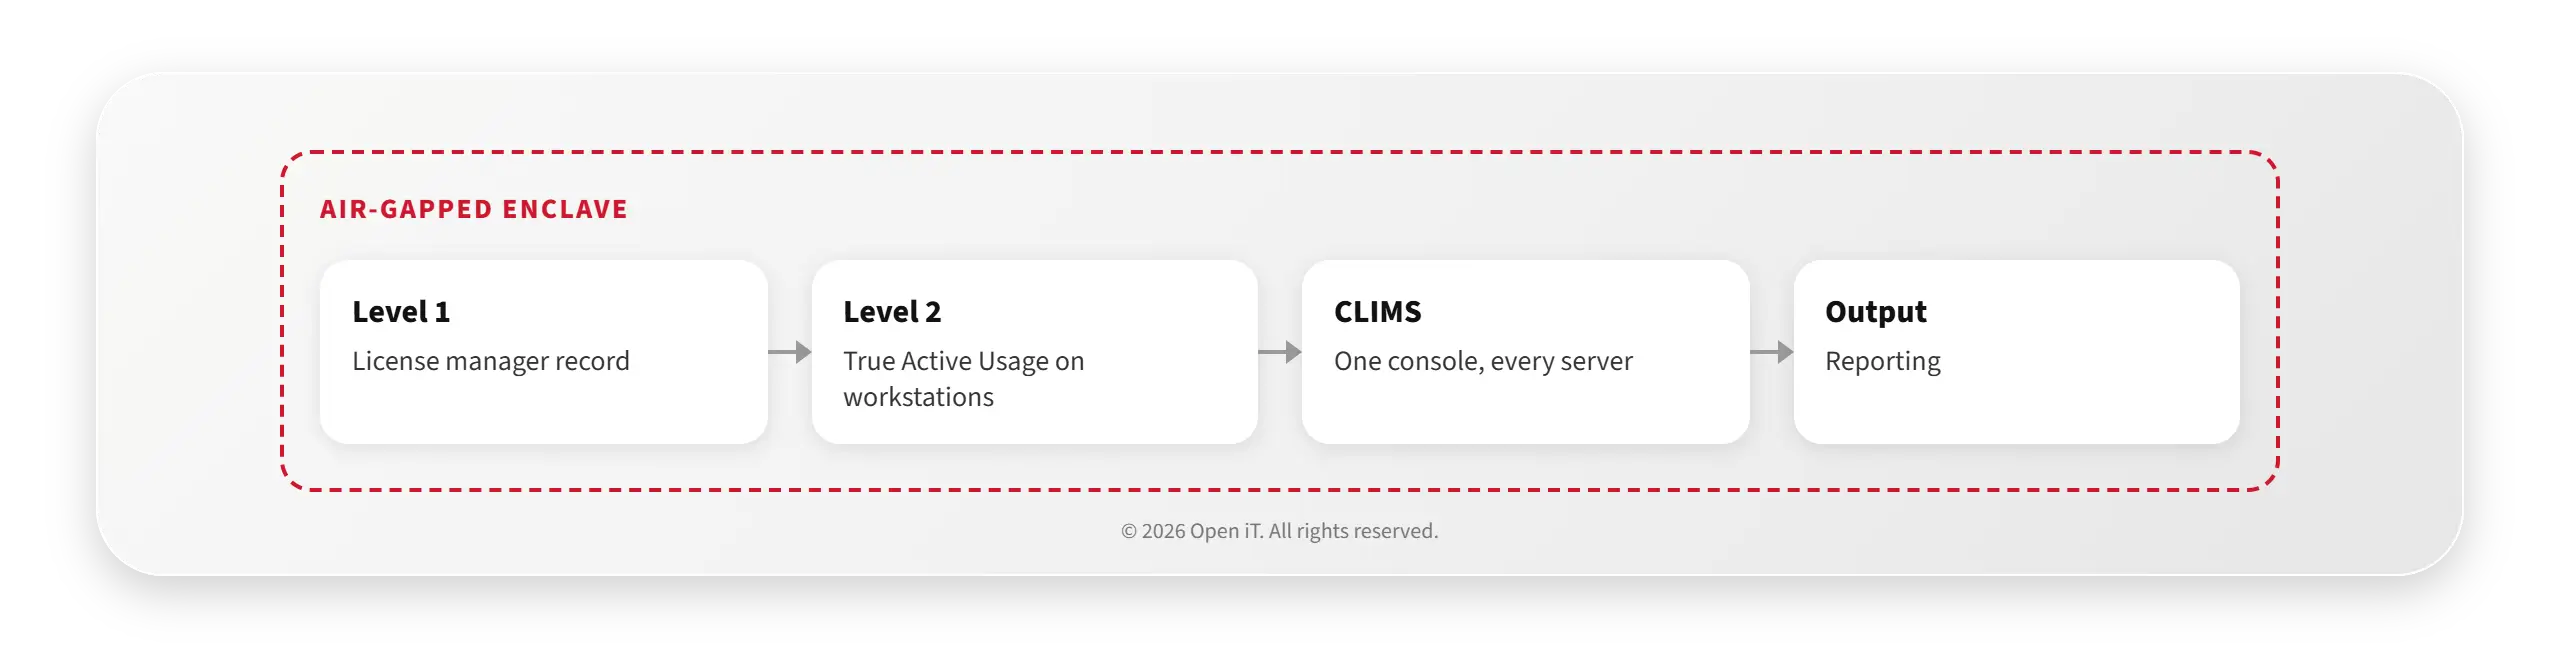
Open iT wird als vollständige, in sich geschlossene Lösung innerhalb eines geschlossenen oder luftisolierten Bereichs installiert. Level 1 erfasst die Daten des Lizenzmanagers, Level 2 misst die tatsächliche aktive Nutzung auf den Arbeitsplätzen, und „ CLIMS “ bietet Ihren Administratoren eine zentrale Konsole für jeden Lizenzserver in diesem Bereich. Auch die Berichterstellung läuft dort ab. Keine Komponente greift nach außen, und es werden keine Daten über die Grenze hinaus übertragen, damit das System funktioniert.
Das ist wichtiger, als es zunächst klingt. Ein Tool, das zwar innerhalb der Enklave Messungen durchführt, aber einen Cloud-Dienst zur Analyse der Daten benötigt, ist kein „Air-Gapped“-Tool. Ihr geschlossener Bereich erhält dieselben Messdaten, dieselben Berichte über Zugriffsverweigerungen und dieselbe Analyse von aktiven und inaktiven Prozessen wie Ihr offenes Netzwerk – und das ganz ohne Verbindung.
02
Daten werden entweder nach Ihren Vorgaben weitergegeben – oder gar nicht.
Jede Website handhabt dies anders, da die Sicherheitsrichtlinien jeder Website unterschiedlich sind. Einige Kunden exportieren regelmäßig einen anonymisierten Datensatz für die konsolidierte Berichterstattung auf der offenen Seite. Andere halten die geschlossene Umgebung vollständig in sich geschlossen und erstellen Berichte direkt aus dieser heraus. Die Übertragungsmethode, die Häufigkeit und der Umfang der Daten werden gemeinsam mit Ihrem Sicherheitsteam während der Implementierungsplanung festgelegt – sie werden nicht vom Produkt vorgegeben.
Die Anonymisierung von Daten ist in der Regel Teil dieser Diskussion. Dabei werden Benutzer-, Host- und Anwendungsnamen umgewandelt, während die Nutzungsdaten zuverlässig bleiben – wodurch ein Auszug auch für Personen überprüfbar ist, die keine Berechtigung für die zugrunde liegenden Details haben.
03
Verbundene Netzwerke werden zusammengefasst. Geschlossene Bereiche bleiben geschlossen.
Wenn ein Netzwerkpfad zwischen einem Unternehmensnetzwerk und einem angeschlossenen Programm-Subnetzwerk besteht, sendet Open iT die aus der lokalen Umgebung gesammelten Daten an einen zentralen Server – eine konsolidierte Übersicht über alle angeschlossenen Komponenten, wobei geschlossene Bereiche konzeptionell separat behandelt werden.
Open iT lässt sich vor Ort, in der Cloud oder in einer Hybridumgebung bereitstellen, sodass der offene Teil Ihrer IT-Infrastruktur sich an Ihre IT-Strategie anpassen kann, ohne die Funktionsweise des geschlossenen Teils zu verändern.
04
Eingefrorene Basiswerte bleiben eingefroren und werden dennoch abgerechnet
Viele Überwachungstools gehen davon aus, dass Sie bei allen Komponenten die aktuelle Version verwenden. Open iT erfasst die Nutzungsdaten über den Lizenzmanager, sodass die Erfassung sich nach FlexNet, DSLS, LM-X, RLM, Sentinel, CodeMeter und den übrigen Systemen richtet und nicht nach einem bestimmten Anwendungs-Build. Versionsdaten werden als Teil des Datensatzes erfasst, sodass die Nutzung nach Anwendungsversion aufgeschlüsselt werden kann – genau das, was Sie benötigen, wenn drei Programme drei verschiedene validierte Baselines desselben Tools ausführen.
Bei unserer eigenen Software werden frühere Versionen weiterhin gewartet. Kunden in zertifizierten Umgebungen können keine Upgrades nach dem Zeitplan des Anbieters durchführen und sollten auch nicht dazu aufgefordert werden.
05
Sicherheitsüberprüftes Personal – vor der Unterzeichnung vereinbaren
Mitarbeiter mit Sicherheitsfreigabe stehen auf Anfrage zur Verfügung. Wenn für ein Programm Support-Mitarbeiter einer bestimmten Nationalität oder mit einer bestimmten Sicherheitsfreigabe benötigt werden, wird dies im Rahmen der Auftragsvereinbarung festgelegt – und nicht erst im Nachhinein festgestellt. Bringen Sie diese Vorgabe bereits im Rahmen der Bedarfsanalyse zur Sprache, damit sie in den Plan einfließen kann.
06
Wir schulen Ihre Mitarbeiter, weil wir keinen Zugriff auf Ihre Daten haben
In einer vertraulichen Umgebung können wir Ihre Daten nicht einsehen. Das schließt das übliche Modell aus, bei dem der Anbieter die Analyse durchführt und einen Bericht übergibt. Deshalb schulen wir Ihre Mitarbeiter so, dass sie dies selbst übernehmen können – auf dem Niveau von Datenanalyse-Spezialisten, auf Ihrem eigenen System und mit Ihren eigenen Daten.
Ihr Team kann Berichte erstellen und auswerten, Parameter für Ihre Anwendungen optimieren, Ablehnungsmuster untersuchen und die für eine Vertragsverlängerung oder ein Audit erforderlichen Nachweise erbringen – ohne dass jemand außerhalb Ihres Unternehmens auch nur einen einzigen Datensatz zu Gesicht bekommt.

07
ISO/IEC 27001 – und nichts verlässt Ihre Infrastruktur
Open iT ist nach ISO/IEC 27001 für das Informationssicherheitsmanagement zertifiziert.
Über das Zertifikat hinaus ist für diese Branche vor allem die architektonische Sicherheitslage entscheidend. Das System wird in Ihrer Infrastruktur, in Ihrer Enklave und unter Ihrer Zugriffskontrolle installiert. SSO läuft über Microsoft Entra ID mit SAML 2.0 und Unterstützung für mehrere AD-Gruppen oder über Okta. Durch rollenbasierten Zugriff werden Administratoren mit vollständigen Verwaltungsrechten von Benutzern mit reinem Überwachungszugriff getrennt, sodass eine Konfiguration bei der Anmeldung an der Konsole nicht versehentlich geändert werden kann. Die Datenanonymisierung entfernt personenbezogene Daten, ohne die Analysequalität zu beeinträchtigen. „ CLIMS “ protokolliert jedes Ereignis im Lizenzmanagement – ein Prüfpfad, der laut Produktdokumentation für regulierte Branchen wie Luft- und Raumfahrt sowie Verteidigung relevant ist.
08
Über 6.000 Anwendungen. Über 90 Lizenzmanager.
Wir erfassen mehr als 6.000 Anwendungen aus den Bereichen Ingenieurwesen und Spezialsoftware wie ANSYS, NASTRAN, LS-DYNA, Abaqus, CATIA, SOLIDWORKS und Simulia, Altair HyperWorks und OptiStruct sowie MATLAB und Green Hills Software für die Embedded-Entwicklung. Für das gesamte Produkt werden mehr als 90 Lizenzmanager unterstützt.
09
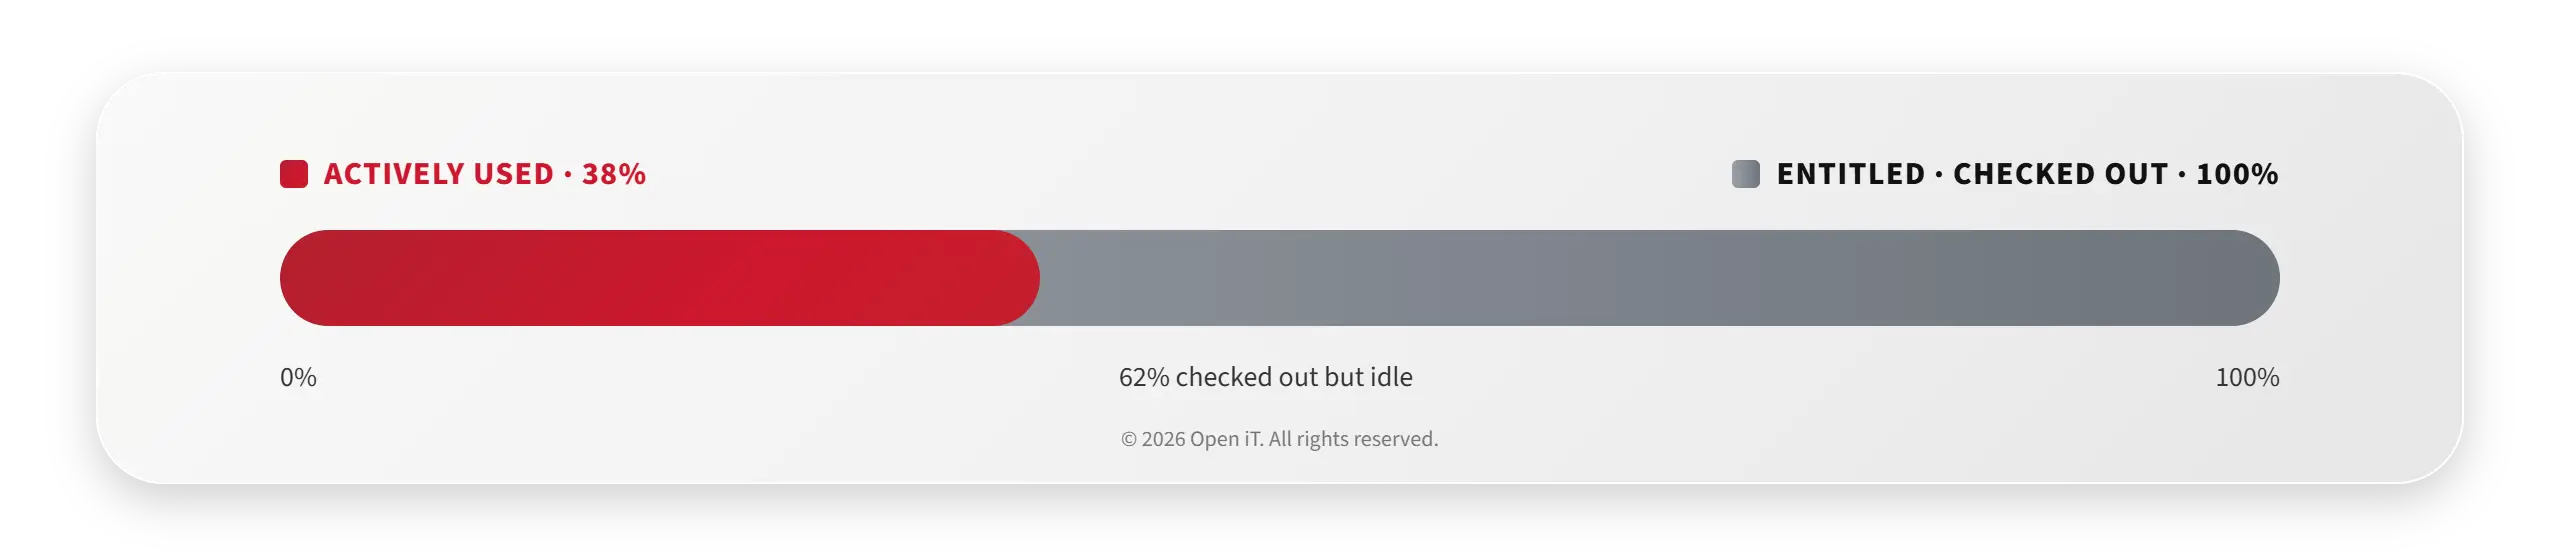
„Ausgeliehen“ ist nicht dasselbe wie „benutzt“
Wir erfassen Daten aus einer Vielzahl von Quellen, unabhängig vom Lizenzmodell, und bieten spezialisierte, zuverlässige Berichte, die für mehr Transparenz in der gesamten IT-Landschaft sorgen. Wir erfassen die Nutzung aktiver und inaktiver Software – nicht nur das Ein- und Auschecken – und identifizieren so Möglichkeiten zur Kostensenkung, Kostenvermeidung und Prozessoptimierung.
10
Mit jedem Kauf erhalten Sie Lizenzen, für die Sie bereits doppelt bezahlen
Durch Übernahmen wächst diese Branche, und jede Übernahme bringt doppelte Vereinbarungen, sich überschneidende Berechtigungen und eine weitere Reihe von Lizenzservern mit sich, die noch niemand erfasst hat. CLIMS™ integriert die übernommenen Lizenzserver in dieselbe Konsole wie Ihre eigenen.
SSAD, der normalisierte Softwarekatalog von Open iT, gleicht Hersteller- und Titeldaten ab und standardisiert sie, sodass dasselbe Produkt, das unter zwei verschiedenen Namen zweimal gekauft wurde, nicht mehr als zwei separate Produkte erscheint. License Planner™ speichert die Anbieter- und Vertragsdetails für beide Bestände und fasst die geschätzten, veranschlagten und tatsächlichen Ausgaben zusammen – so wird die Überschneidung sichtbar, bevor Sie beide Verträge verlängern. Das übliche Ergebnis: Übernommene Teams arbeiten mit zurückgewonnener Kapazität statt mit Neuanschaffungen.
11
Kosten, die dem Programm zugeordnet werden können, das sie verursacht hat
License Planner™ gleicht die Nutzung mit Finanz-, Vertrags- und Organisationsdaten ab. Kostenstellen gruppieren die Nutzung nach Abteilung, Projekt, Standort oder Geschäftsbereich. Durch Chargeback und Showback werden die Kosten dem jeweiligen Verursacher zugeordnet – und zwar in einer Form, die für Programmmanager und Wirtschaftsprüfer nachvollziehbar ist.
Die Lizenzkostensimulation durchspielt verschiedene Szenarien, bevor Sie eine Entscheidung treffen – reduzieren Sie die Lizenzanzahl um 20 %, wechseln Sie zu einem Token-Modell, führen Sie zwei Verträge zusammen. Der License Predictor™ prognostiziert die Nutzung für die nächsten achtzehn Monate.
12
Es lässt sich in die Umgebung integrieren, die Sie bereits nutzen
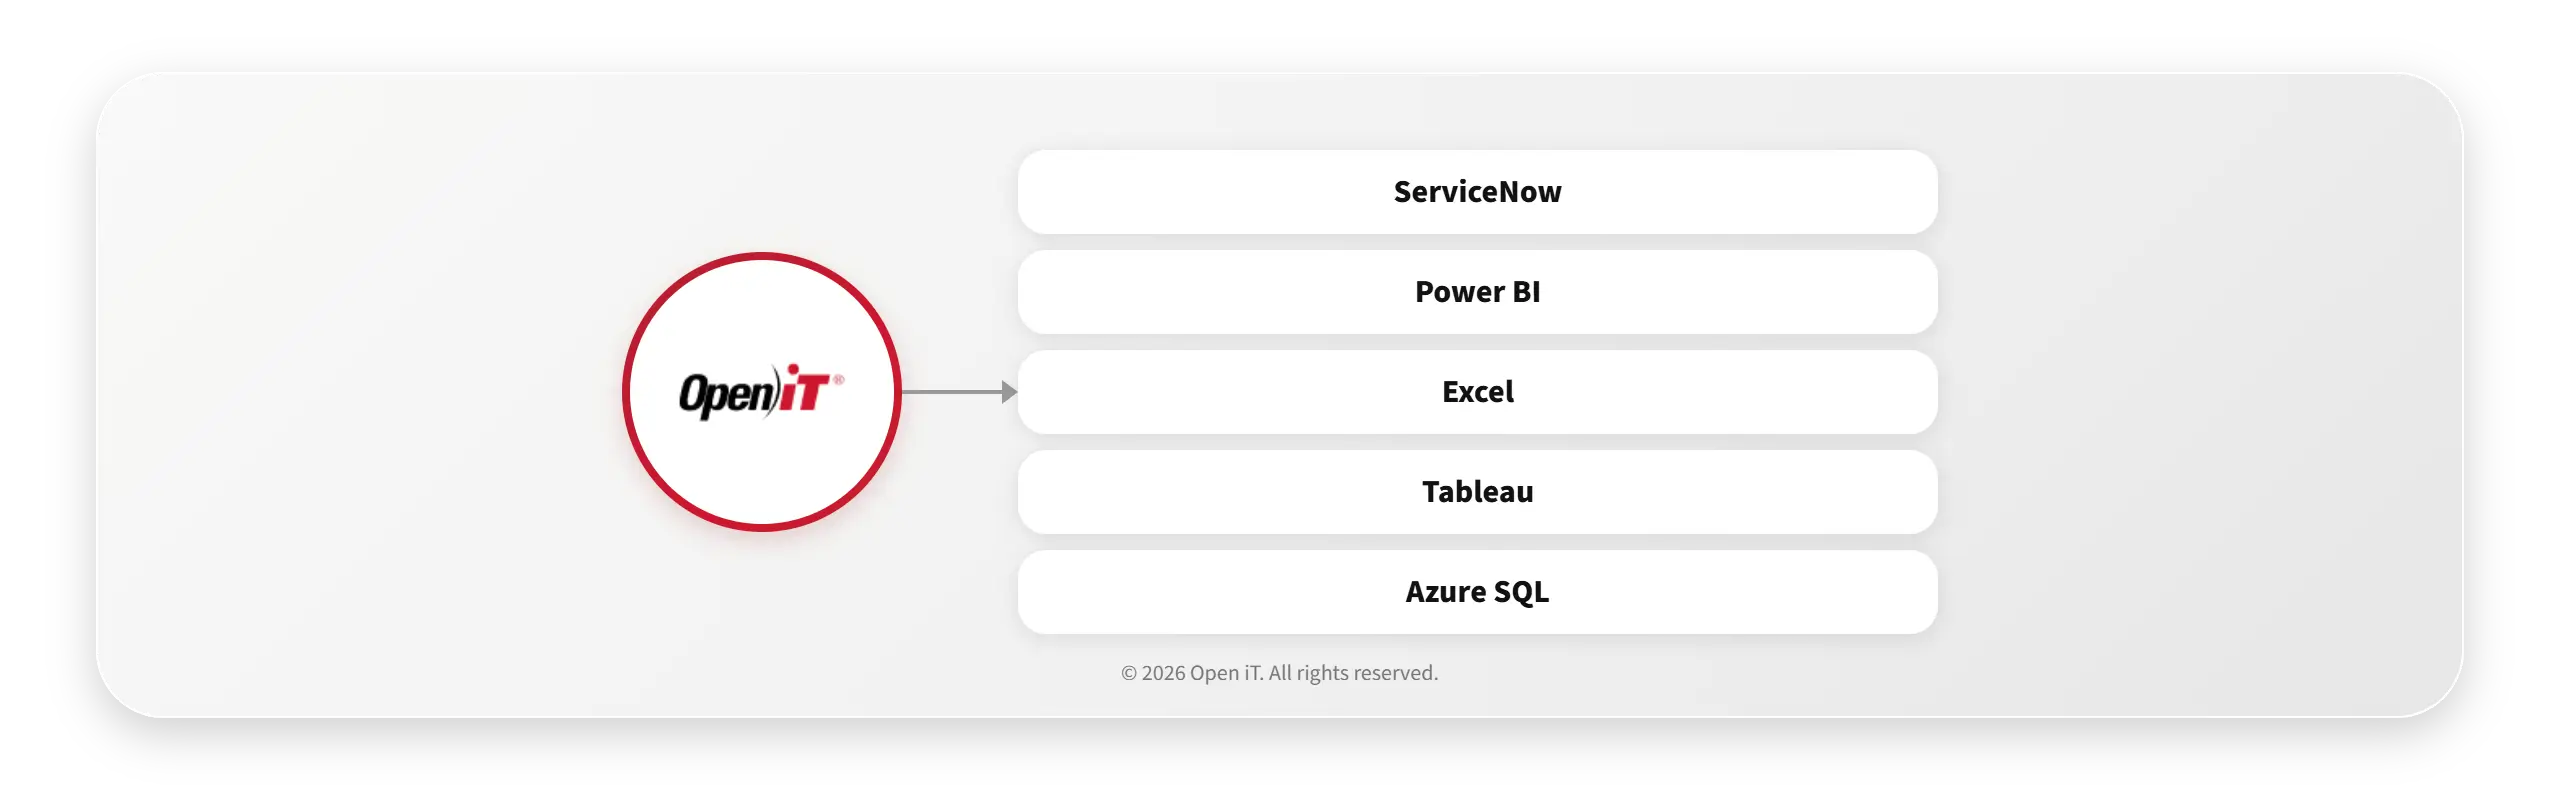
Open iT ergänzt Ihre bestehende Infrastruktur, anstatt sie zu ersetzen. Bei ServiceNow stellen die LicenseAnalyzer™ Store App und der ServiceNow-Adapter neben der Kostenverfolgung und der Berechtigungsverwaltung auch Nutzungsdaten bereit und identifizieren so überlizenzierte und nicht ausreichend genutzte Software. Damit diese Integration präzise funktioniert, ist eine SSAD-Normalisierung erforderlich.
Die Berichterstellung erfolgt über einen nativen Power BI-Konnektor und -Vorlagen, direkte Excel-Verbindungen oder Tableau. Azure SQL und Azure Analysis Services werden unterstützt, sofern ein Cloud-Analyseserver den Anforderungen der offenen Seite der Infrastruktur entspricht. SCCM- und MECM-Bestandsdaten können eingelesen werden. CLIMS™-Warnmeldungen werden per Webhook per E-Mail oder an einen Microsoft Teams-Kanal weitergeleitet.
13
Jederzeit bereit für die Prüfung – wann immer Sie es brauchen
Ihre größten Anbieter von Engineering-Software behalten sich das Recht vor, entsprechende Angaben anzufordern, und legen dabei die Fristen fest. Ansys verlangt innerhalb von zwanzig Tagen nach Aufforderung einen aus dem Lizenzmanager erstellten Nutzungsbericht für mehrere Standorte, in dem die Standorte, die Geräte-IDs sowie Uhrzeit, Datum und die Zugriffsdauer pro Lizenz aufgeführt sind. Dassault Systèmes verlangt die Übermittlung der Daten innerhalb von drei Werktagen und die Aufzeichnung der Gerätezugriffe mit Ausführung des Audit-Tools innerhalb von zwei Werktagen.
Level 1 führt ein Nutzungsprotokoll zur Einhaltung von Vorschriften und zur historischen Überprüfung. In den Ablehnungsberichten wird festgehalten, wem der Zugriff verweigert wurde, aus welchem Grund und zu welchem Zeitpunkt. In den eigenen Geschäftsbedingungen von Ansys heißt es, dass der Kunde nicht verpflichtet ist, personenbezogene Daten in diesen Bericht aufzunehmen – und genau hier kommt die Anonymisierung ins Spiel.
14
Wo Open iT aufhört und was danach weitergeht
Das sollte man vor der Demo wissen, da es die Architektur beeinflusst.
Open iT ist ein Mess- und Optimierungssystem, kein Berechtigungsrepository. Bestellungen, Berechtigungsdatensätze, Zuweisungsworkflows und das Änderungsmanagement gehören in Ihre SAM-Plattform. Aus diesem Grund nutzen Verteidigungsorganisationen in der Regel eine SAM-Plattform für ihre Bestände und Open iT für die tatsächliche Nutzung, wobei beide Systeme über die ServiceNow-Integration und die SSAD-Normalisierung miteinander verbunden sind.
Die Implementierung ist ein Projekt, kein einfacher Download. Sie erfordert eine dokumentierte Bestandsaufnahme der Server und Anwendungen, eine Liste der für Stufe 2 vorgesehenen Anwendungen, Zugriff auf Lizenzserver und Arbeitsplätze sowie namentlich benannte Fachexperten für die zu erfassenden Produkte. In geschlossenen Umgebungen muss außerdem Ihr Sicherheitsteam frühzeitig einbezogen werden, da die Konzeption des Datenumgangs Teil der Implementierung ist und nicht erst im Nachhinein berücksichtigt wird.
15
Beginnen Sie mit der Einschränkung, nicht mit der Anforderung
Nennen Sie uns nicht nur die Anforderungen, sondern auch die Rahmenbedingungen. Welche Bereiche sind gesperrt, welche Baselines sind eingefroren, wie lauten Ihre Personalvorschriften und welche Anwendungen sind von Bedeutung? Die Architektur wird auf der Grundlage dieser Antworten aufgebaut.
Beginnen Sie mit einer Nutzungsanalyse der Stufe 1. Diese erfasst einen Erneuerungszyklus über alle Ihre Lizenzserver hinweg und zeigt die Lücke zwischen der Ihnen zur Verfügung stehenden Kapazität und der tatsächlich genutzten Kapazität auf; in einer geschlossenen Umgebung läuft sie vollständig innerhalb der Grenzen ab.
Mehr erfahren
Die fünf häufigsten Fragen in dieser Branche
Simulation und Analyse (CAE)
Die teuersten Posten im Unternehmen sind ungenutzte interne Stellen, die den Anschein erwecken, als wäre dort viel los.
CAD & PLM
Sie können alle CATIA-Lizenzen sehen, aber keine davon freischalten. Hier erfahren Sie, was Sie stattdessen tun können.
Kostenverrechnung und Rückverrechnung von Programmen
Softwarekosten, für die kein Programm verantwortlich ist, sind Kosten, für die sich niemand einsetzt.
Vorbereitung auf Lieferantenprüfungen
Ihr Ansys-Vertrag räumt Ihnen zwanzig Tage ein. Ihr Dassault-Vertrag räumt Ihnen zwei Tage ein.
Geschlossene und eingeschränkte Netzwerke
In Ihren geschlossenen Bereichen befinden sich die teuerste Software und die wenigsten Daten darüber.