
Aeroespacial e Defesa
Gestão de ativos de software de engenharia para ambientes de defesa isolados e classificados
A medição, a geração de relatórios e a análise ocorrem todas dentro do enclave, pelo que nada tem de atravessar os limites para que o sistema funcione. Quando um complexo abrange uma rede empresarial, sub-redes de programas ligadas e áreas fechadas, cada ambiente é medido no local onde se encontra e a arquitetura é construída em torno da sua governação de segurança.
As lacunas de segurança são a condição normal de funcionamento nos setores aeroespacial e da defesa, e não a exceção, a par de bases de referência de software fixas, requisitos de pessoal com autorização de segurança e dados que o seu fornecedor de gestão de ativos de software nunca está autorizado a ver. Essas restrições são a razão pela qual a parte fechada de um conjunto de ativos acaba por ser a menos avaliada e onde a maioria das ferramentas ESAM falha.
01
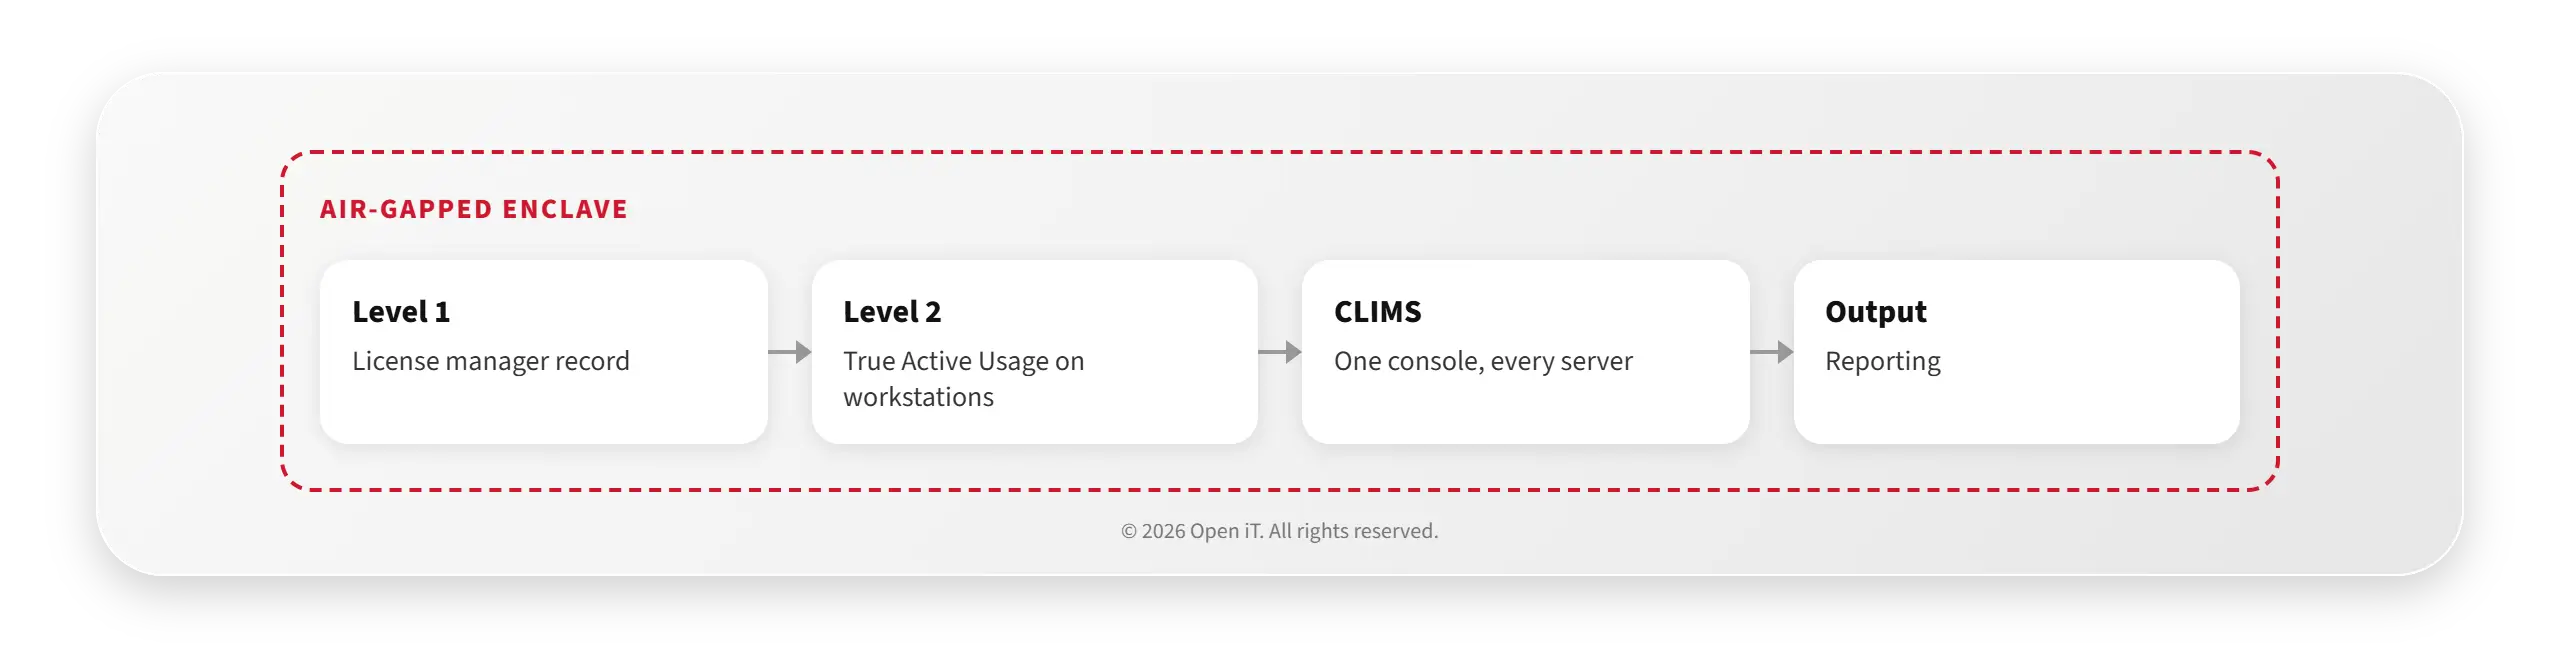
Tudo decorre dentro do enclave, incluindo a análise
O Open iT é instalado como uma implementação completa e autónoma dentro de uma área fechada ou isolada (air-gapped). O Nível 1 recolhe o registo do gestor de licenças, o Nível 2 mede a «Utilização Ativa Real» nas estações de trabalho e o « CLIMS » proporciona aos administradores uma consola única para cada servidor de licenças nessa área. A geração de relatórios também é executada nessa área. Nenhum componente estabelece ligações externas e nenhum dado atravessa os limites da área para que o sistema funcione.
Isso é mais importante do que parece. Uma ferramenta que efetua medições no interior do enclave, mas que necessita de um serviço na nuvem para analisar os dados, não é uma ferramenta «air-gapped». A sua área fechada beneficia da mesma medição, dos mesmos relatórios de recusa de acesso e da mesma análise de estado ativo versus inativo que a sua rede aberta, e obtém tudo isso sem qualquer ligação.
02
Os dados saem nos termos que você definir, ou não saem de todo
Cada site lida com isto de forma diferente, porque a gestão da segurança de cada site é diferente. Alguns clientes exportam um conjunto de dados periódico e anonimizado para a elaboração de relatórios consolidados no ambiente aberto. Outros mantêm o ambiente fechado totalmente autónomo e elaboram os relatórios a partir desse mesmo ambiente. O método de transferência, a frequência e o que é incluído são definidos em conjunto com a sua equipa de segurança durante o planeamento da implementação — não são ditados pelo produto.
A anonimização de dados costuma fazer parte dessa discussão. Transforma os nomes dos utilizadores, dos anfitriões e das aplicações, mantendo ao mesmo tempo a fiabilidade dos dados de utilização, o que torna um extrato passível de revisão por pessoas que não têm autorização para aceder aos detalhes subjacentes.
03
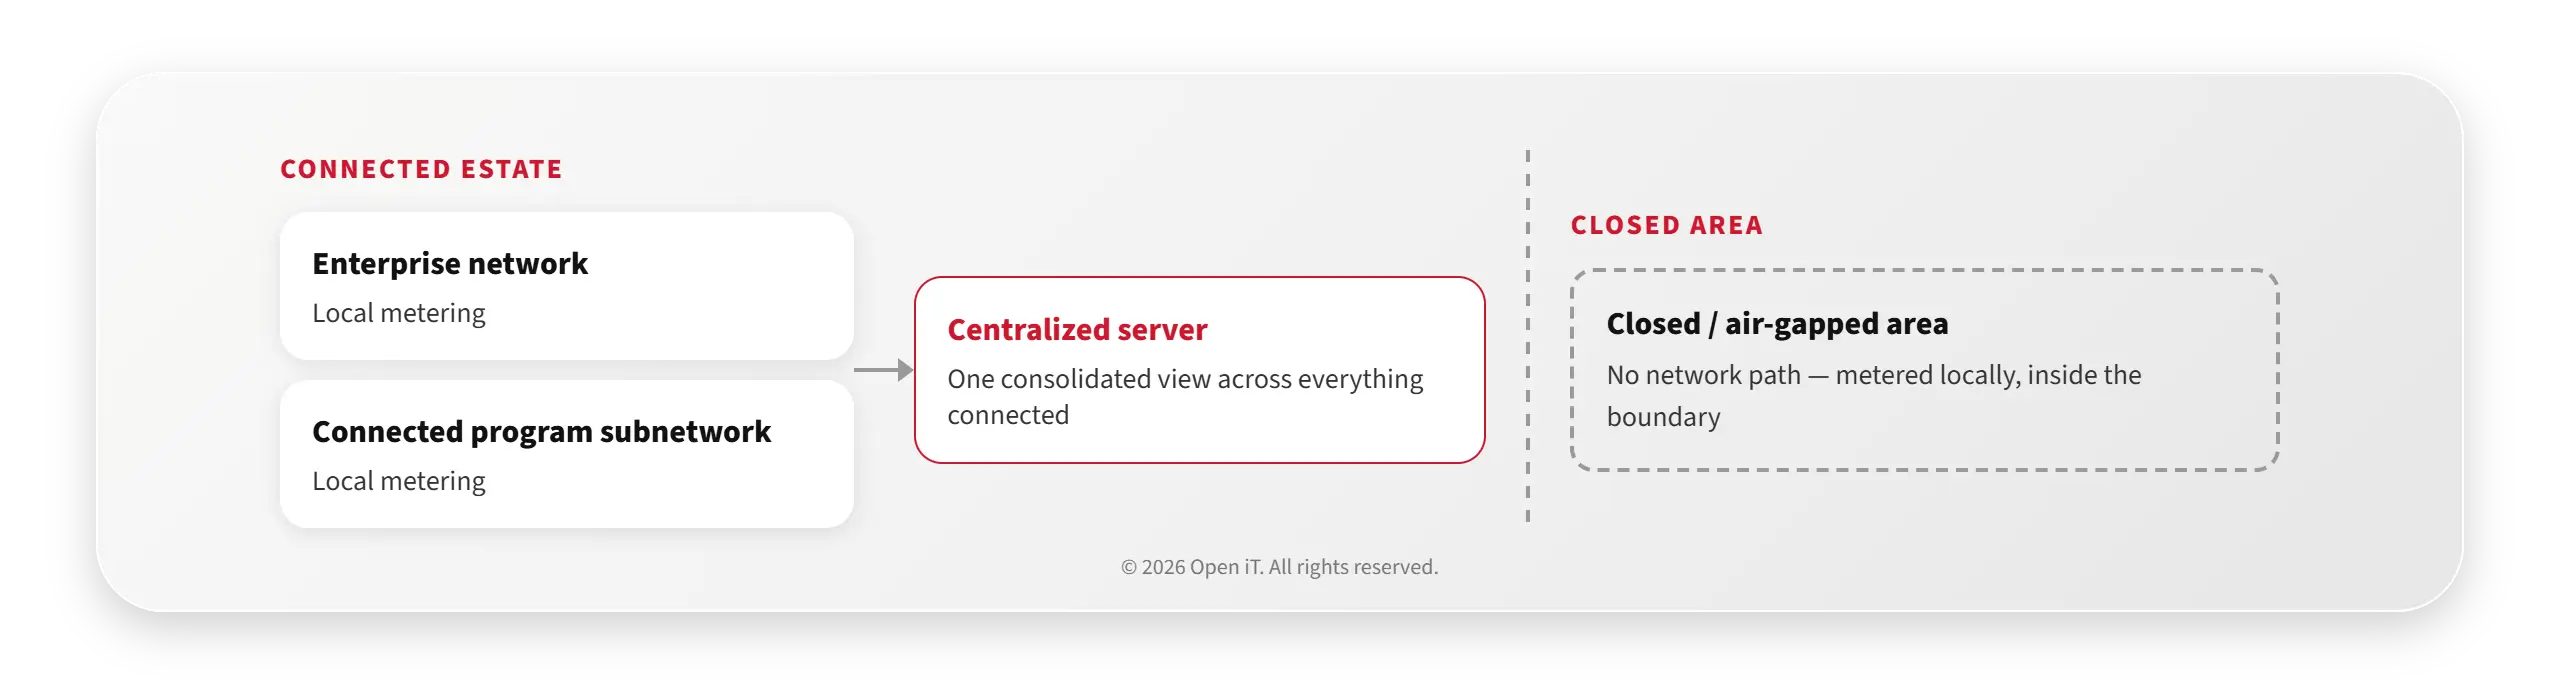
As redes interligadas reabrem. As áreas fechadas permanecem fechadas.
Sempre que exista um caminho de rede entre uma rede empresarial e uma sub-rede de programas ligada, o Open iT envia os dados recolhidos no ambiente local para um servidor centralizado — uma visão consolidada de tudo o que está ligado, sendo as áreas restritas tratadas separadamente por definição.
O Open iT pode ser implementado no local, na nuvem ou num ambiente híbrido, para que a parte aberta do ambiente possa adaptar-se à sua estratégia de TI, sem alterar o funcionamento da parte fechada.
04
Os limites congelados permanecem congelados e continuam a ser contabilizados
Muitas ferramentas de monitorização partem do princípio de que está a utilizar a versão mais recente de tudo. O Open iT efetua a medição através do gestor de licenças, pelo que a medição segue o FlexNet, o DSLS, o LM-X, o RLM, o Sentinel, o CodeMeter e os restantes, em vez de se basear numa versão específica da aplicação. Os dados relativos à versão são registados como parte do registo, pelo que a utilização pode ser discriminada por versão da aplicação — exatamente o que precisa quando três programas executam três linhas de base validadas diferentes da mesma ferramenta.
No que diz respeito ao nosso próprio software, as versões anteriores continuam a receber manutenção. Os clientes em ambientes acreditados não podem atualizar de acordo com o calendário do fornecedor, nem lhes deve ser pedido que o façam.
05
Pessoal autorizado, a confirmar antes de assinar
Está disponível, mediante pedido, pessoal com habilitação de segurança. Quando um programa requer pessoal de apoio de uma determinada nacionalidade ou que possua uma habilitação específica, isso é acordado no âmbito do contrato — e não descoberto posteriormente. Se essa restrição for abordada na conversa sobre o âmbito do projeto, passa a fazer parte do plano.
06
Formamos os seus colaboradores porque não temos acesso aos seus dados
Num ambiente confidencial, não podemos aceder aos vossos dados. Isso exclui o modelo habitual, em que o fornecedor realiza a análise e entrega um relatório. Por isso, formamos o vosso pessoal para que o faça por si próprio, até ao nível de especialista em análise de dados, no vosso próprio sistema e com os vossos próprios dados.
A vossa equipa pode criar e interpretar relatórios, ajustar parâmetros para as vossas aplicações, investigar um padrão de recusa e produzir as provas necessárias para uma renovação ou uma auditoria — sem que ninguém fora da vossa organização veja um único registo.

07
ISO/IEC 27001, e nada sai da sua infraestrutura
A Open iT possui a certificação ISO/IEC 27001 para a gestão da segurança da informação.
Para além do certificado, a postura de segurança que importa para este setor é de natureza arquitetónica. O sistema é instalado na sua infraestrutura, no seu enclave, sob o seu controlo de acesso. O SSO funciona através do Microsoft Entra ID com SAML 2.0 e suporte a vários grupos AD, ou através do Okta. O acesso baseado em funções separa os administradores com direitos de gestão plenos dos utilizadores com acesso apenas para monitorização, pelo que um início de sessão na consola não pode alterar uma configuração acidentalmente. A anonimização de dados remove detalhes de identificação pessoal sem comprometer a análise. O « CLIMS » regista todos os eventos de gestão de licenças, uma pista de auditoria que a documentação do produto indica como relevante para setores regulamentados, incluindo o aeroespacial e a defesa.
08
Mais de 6 000 aplicações. Mais de 90 gestores de licenças.
Oferecemos serviços de gestão de licenças para mais de 6 000 aplicações de engenharia e especializadas, tais como ANSYS, NASTRAN, LS-DYNA, Abaqus, CATIA, SOLIDWORKS e Simulia, Altair HyperWorks e OptiStruct, MATLAB; e Green Hills Software para desenvolvimento de sistemas incorporados. Em toda a gama de produtos, são suportados mais de 90 gestores de licenças.
09
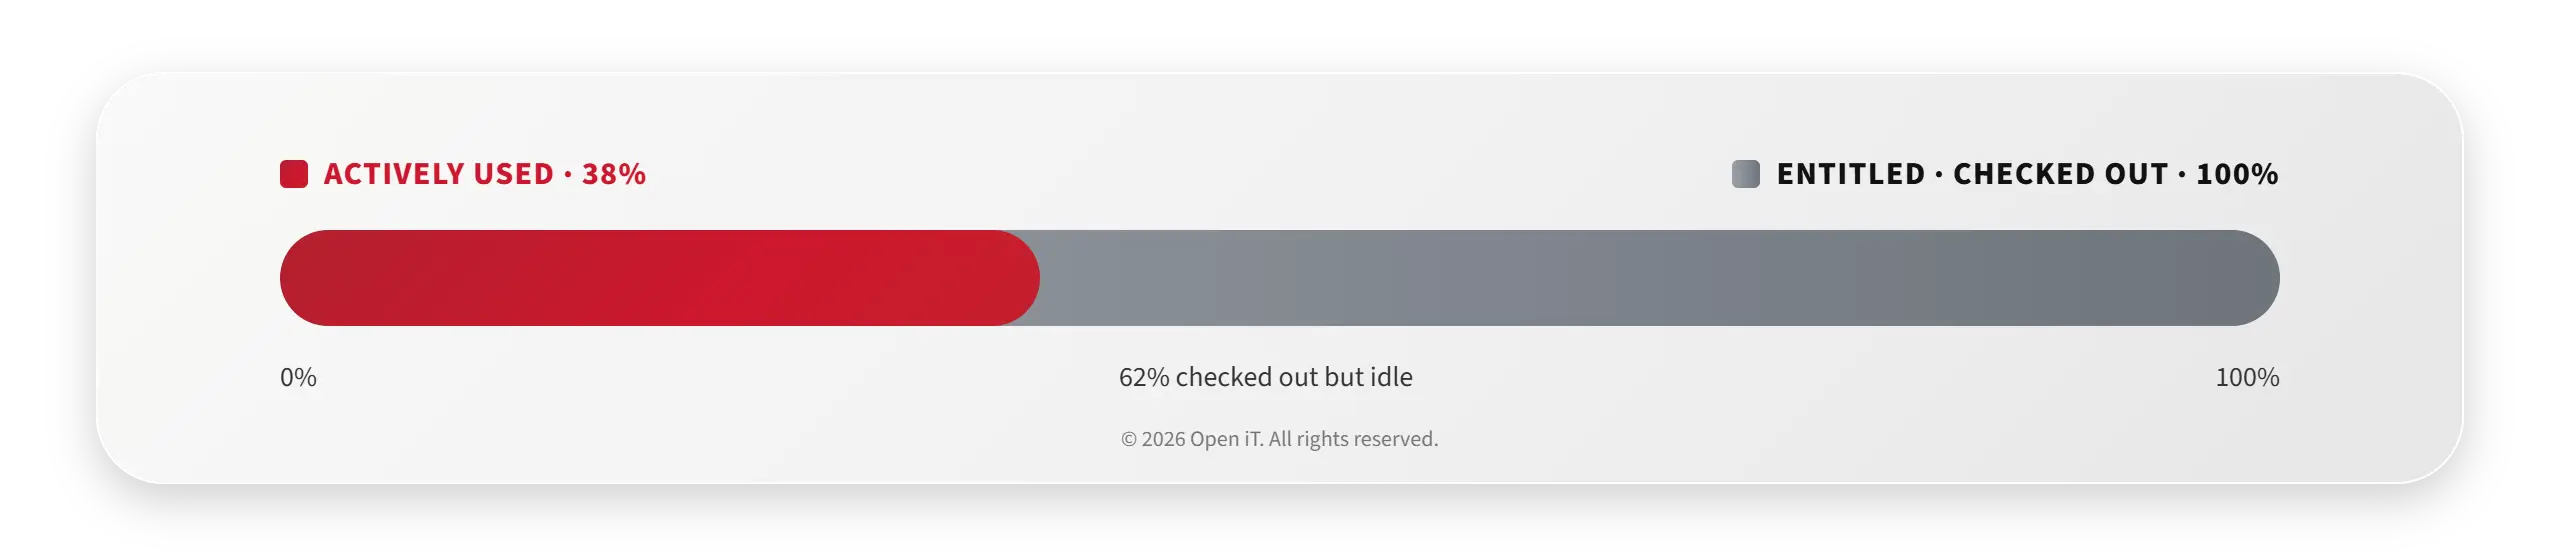
«Retirado» não é o mesmo que «utilizado»
Recolhemos dados de diversas fontes, independentemente do modelo de licenciamento, e fornecemos relatórios especializados e fiáveis que aumentam a visibilidade em todo o parque informático. Medimos a utilização de software ativo e inativo — não nos limitamos apenas ao registo de entrada e saída —, identificando oportunidades de redução de custos, prevenção de custos e otimização de processos.
10
Cada aquisição implica o pagamento duplo de licenças pelas quais já pagas
As aquisições são o motor do crescimento deste setor, e cada uma delas traz consigo acordos duplicados, direitos sobrepostos e mais um conjunto de servidores de licenças que ninguém mapeou. O CLIMS™ integra os servidores de licenças adquiridos na mesma consola que a sua.
O SSAD, o catálogo de software normalizado da Open iT, compara e normaliza os dados relativos aos editores e aos títulos, para que o mesmo produto adquirido duas vezes com nomes diferentes deixe de ser considerado como dois produtos distintos. O License Planner™ armazena os detalhes relativos aos fornecedores e aos contratos de ambos os conjuntos de ativos e consolida as despesas estimadas, orçamentadas e efetivas — tornando visível a sobreposição antes de renovar ambos os contratos. O resultado habitual: as equipas adquiridas funcionam com a capacidade recuperada, em vez de novas aquisições.
11
Custo atribuído ao programa que o despendeu
O License Planner™ cruza os dados de utilização com os dados financeiros, contratuais e organizacionais. Os Centros de Custos agrupam a utilização por departamento, projeto, localização ou unidade de negócio. Os processos de «chargeback» e «showback» atribuem os custos a quem os consumiu, de uma forma que um gestor de programa ou um auditor possa compreender.
A Simulação de Custos de Licenças analisa os cenários antes de se comprometer — reduza o número de licenças em 20%, mude para um modelo de tokens, consolide dois contratos. O License Predictor™ projeta a utilização para os próximos dezoito meses.
12
Integra-se na pilha que já utiliza
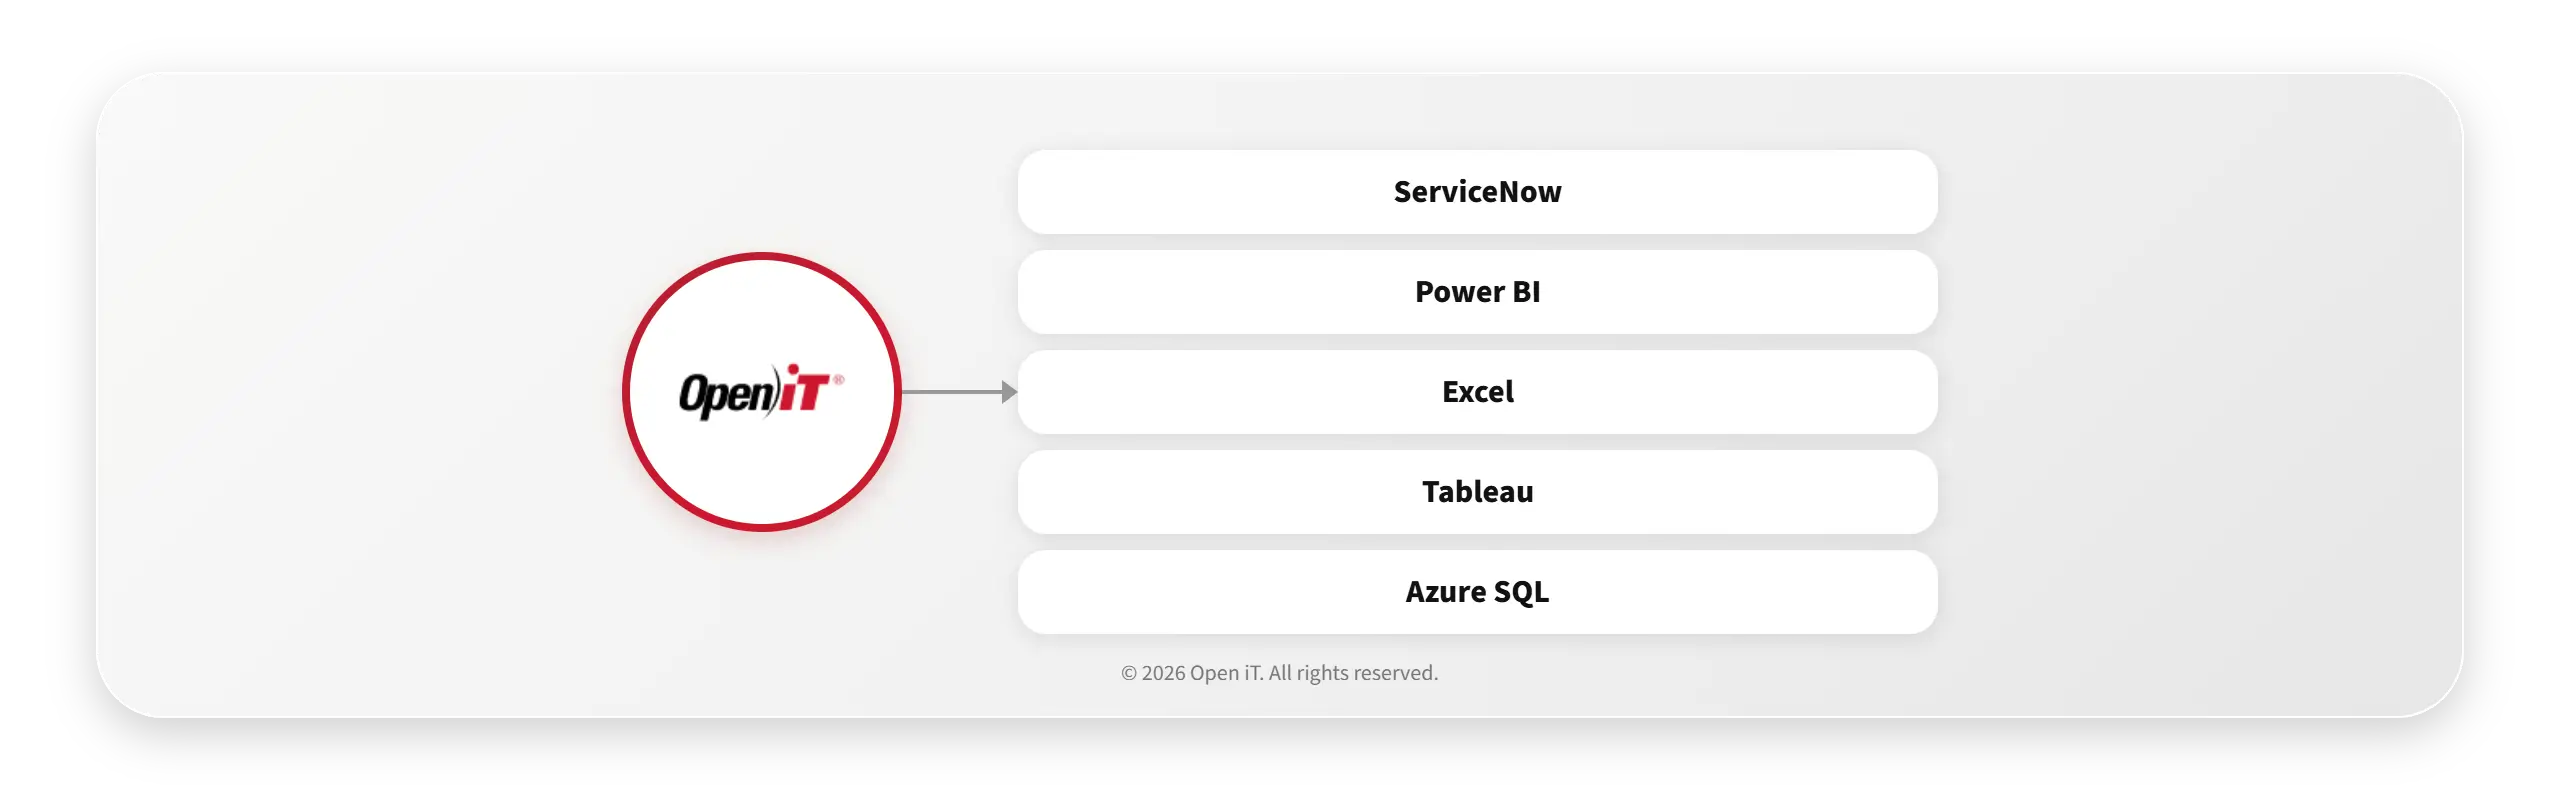
O Open iT complementa a sua infraestrutura existente, em vez de a substituir. No caso do ServiceNow, a aplicação LicenseAnalyzer™ Store e o adaptador ServiceNow apresentam dados de utilização, a par do acompanhamento de custos e da gestão de direitos de utilização, identificando software com licenças em excesso e subutilizado. A normalização SSAD é necessária para que essa integração seja precisa.
A geração de relatórios é efetuada através de um conector e modelos nativos do Power BI, ligações diretas ao Excel ou ao Tableau. O Azure SQL e o Azure Analysis Services são suportados nos casos em que um servidor de análise na nuvem se adequa à parte aberta do ambiente. É possível importar dados de inventário do SCCM e do MECM. Os alertas do CLIMS™ são encaminhados por e-mail ou para um canal do Microsoft Teams através de um webhook.
13
Pronto para auditoria sempre que precisar
Os seus principais fornecedores de engenharia reservam-se o direito de solicitar essa informação e são eles que definem o prazo. A Ansys exige um relatório de utilização em vários locais, extraído do gestor de licenças, que inclua a localização dos locais, os identificadores das máquinas, a hora, a data e as horas de acesso por licença, no prazo de vinte dias a contar da data do pedido. A Dassault Systèmes exige os registos no prazo de três dias úteis e, no que diz respeito ao acesso às máquinas com execução de ferramentas de auditoria, no prazo de dois dias úteis.
O Nível 1 mantém um registo de auditoria de utilização para fins de conformidade e análise histórica. Os relatórios de recusa indicam quem foi recusado, porquê e quando. Os próprios termos da Ansys estabelecem que o cliente não é obrigado a incluir informações pessoais nesse relatório, e é aí que a anonimização ganha o seu lugar.
14
Onde o Open iT termina e o que vem a seguir
É importante saber isto antes da demonstração, porque influencia a arquitetura.
O Open iT é um sistema de medição e otimização, não um repositório de direitos de utilização. As ordens de compra, os registos de direitos de utilização, os fluxos de trabalho de alocação e a gestão de alterações devem ser geridos na sua plataforma SAM; é por isso que as entidades do setor da defesa costumam utilizar uma plataforma SAM para os recursos que possuem e o Open iT para os que são utilizados, interligados através da integração com o ServiceNow e da normalização SSAD.
A implementação é um projeto, não um simples download. Requer um inventário documentado de servidores e aplicações, uma lista de aplicações designadas para o Nível 2, acesso a servidores de licenças e estações de trabalho, bem como especialistas na matéria designados para os produtos que serão monitorizados. Em ambientes fechados, é também necessário que a sua equipa de segurança esteja envolvida desde o início, uma vez que a conceção do tratamento de dados faz parte da implementação e não é uma consideração posterior.
15
Comece pela restrição, não pelo requisito
Apresente-nos as restrições, não apenas os requisitos. Quais são as áreas que estão encerradas, quais são as versões de referência congeladas, quais são as vossas regras relativas ao pessoal e quais são as aplicações que importam. A arquitetura é construída com base nessas respostas.
Comece por uma avaliação de utilização de Nível 1. Esta avaliação mede um ciclo de renovação nos seus servidores de licenças e mostra a diferença entre a capacidade de que dispõe e a capacidade que foi efetivamente utilizada; além disso, num ambiente fechado, funciona inteiramente dentro dos limites definidos.
Explora mais a fundo
Cinco perguntas mais frequentes neste setor
Simulação e Análise (CAE)
Os cargos mais bem pagos da empresa são funções internas que parecem ocupadas, mas que, na verdade, não têm nada para fazer.
CAD e PLM
Pode ver todas as licenças do CATIA, mas não pode recuperar nenhuma. Eis o que deve fazer em vez disso.
Alocação de custos e refacturação do programa
O custo do software que nenhum programa assume é um custo que ninguém defende.
Preparação para a auditoria a fornecedores
O seu contrato com a Ansys concede-lhe vinte dias. O seu contrato com a Dassault concede-lhe dois.
Redes fechadas e restritas
As vossas áreas restritas contêm o software mais caro e a menor quantidade de dados sobre o mesmo.