
計測、レポート作成、分析はすべてエンクレーブ内で実行されるため、システムが機能するために境界を越えてデータを送信する必要はありません。不動産が企業ネットワーク、接続されたプログラムサブネットワーク、および閉鎖区域にまたがっている場合、各環境はその設置場所ごとに計測され、アーキテクチャはお客様のセキュリティガバナンスに基づいて構築されます。
航空宇宙および防衛分野において、エアギャップは例外ではなく、むしろ通常の運用状態です。これに加え、凍結されたソフトウェア のベースライン、セキュリティクリアランスを取得した要員に関する要件、そしてソフトウェア の資産管理ベンダーが決して閲覧を許可されないデータなどが存在します。こうした制約があるからこそ、資産の「閉鎖側」は最も測定が行き届かない部分となってしまい、そこがESAMツールの多くが機能不全に陥る原因となっているのです。
01
分析を含め、すべてがエンクレーブ内で実行される
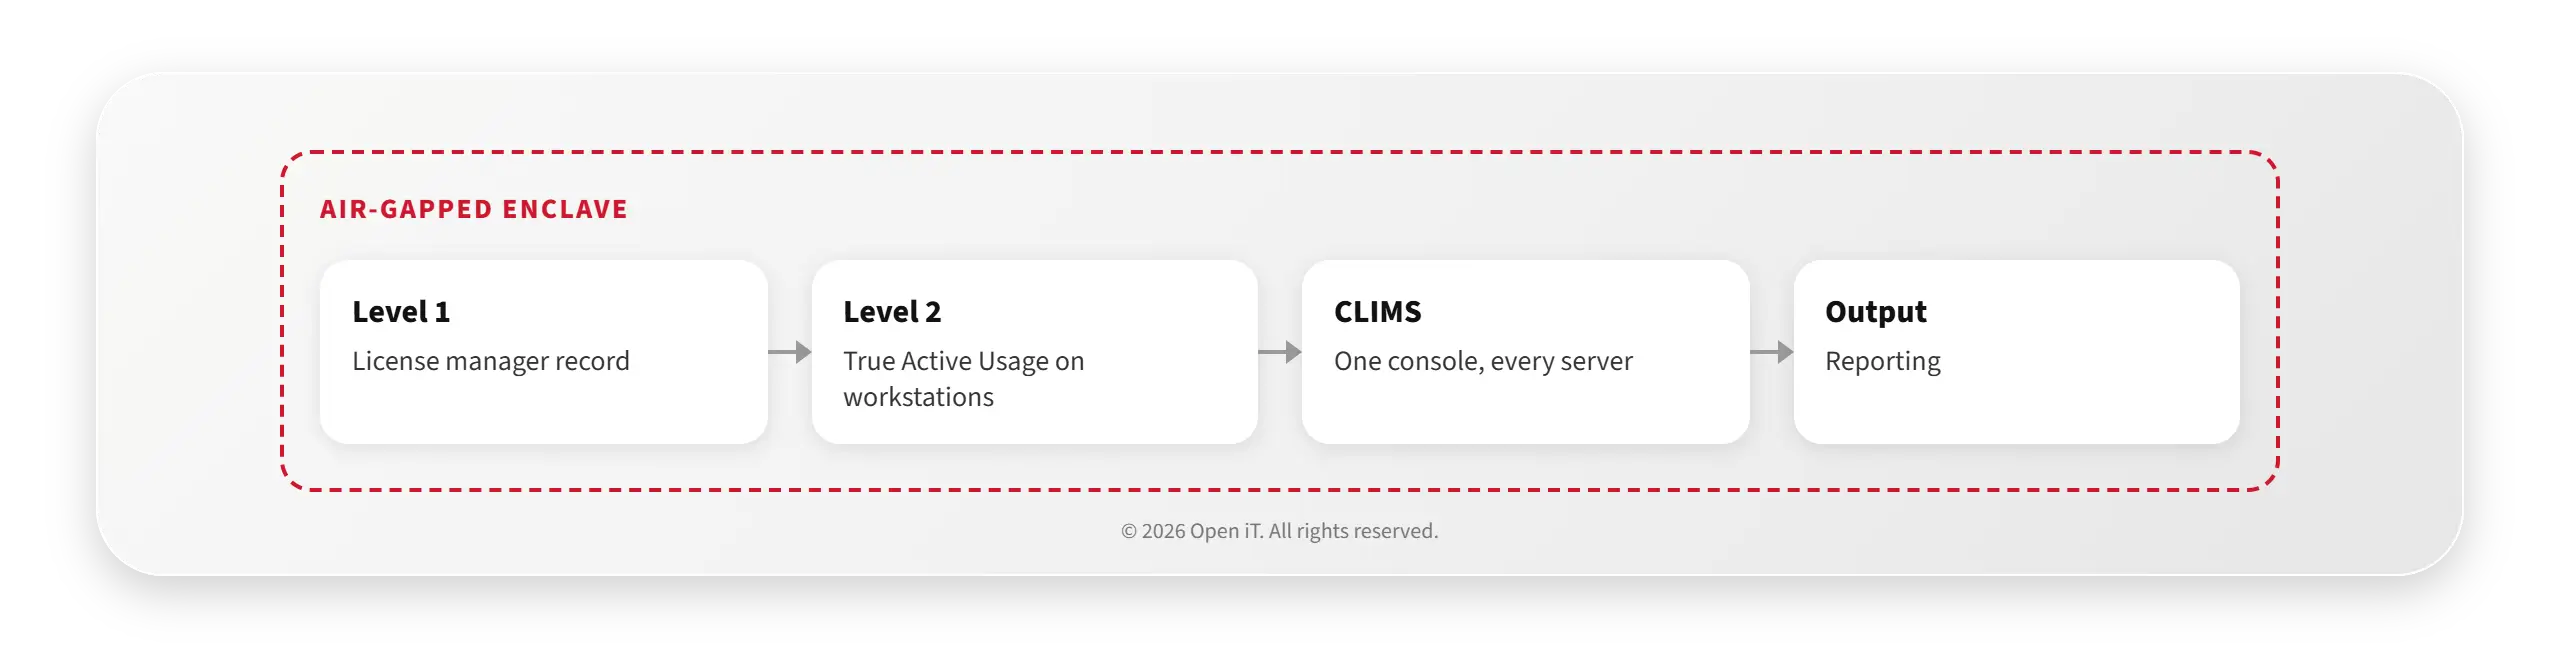
Open iT 閉鎖環境またはエアギャップ環境内に、完全かつ独立したシステムとして導入されます。レベル1ではライセンスマネージャーの記録を収集し、レベル2ではワークステーション上の「True Active Usage(実際のアクティブ使用状況)」を計測し、CLIMS により、管理者はそのエリア内のすべてのライセンスサーバーを一つのコンソールから管理できます。レポート機能もこの環境内で実行されます。システムの動作に際して、外部へのコンポーネントの呼び出しや、境界を越えたデータのやり取りは一切行われません。
これは、一見した以上に重要なことです。エンクレーブ内で計測を行うものの、データの分析にクラウドサービスを必要とするツールは、エアギャップ対応のツールとは言えません。閉じた領域でも、オープンネットワークと同様に、計測、拒否レポート、およびアクティブ/非アクティブの分析が行われ、しかも外部との接続なしにこれらを実現できるのです。
02
データは、あなたの条件に従ってのみ削除され、そうでなければ一切削除されません
各サイトによってセキュリティガバナンスが異なるため、この対応もサイトごとに異なります。一部の顧客は、公開環境での集計レポート作成のために、定期的に匿名化されたデータセットをエクスポートしています。一方、閉じた環境を完全に独立した状態として維持し、その環境内からレポートを作成する顧客もいます。データの転送方法、頻度、および含まれる内容については、導入計画の段階でお客様のセキュリティチームと協議して決定されるものであり、製品側で決められるものではありません。
データの匿名化は、通常、その議論の一部となります。これは、利用データの信頼性を維持しつつ、ユーザー名、ホスト名、アプリケーション名を変更するものであり、これにより、詳細情報の閲覧権限を持たない人でも、その抽出データを精査できるようになります。
03
接続されたネットワークは統合されます。閉鎖されたエリアは閉鎖されたままとなります。
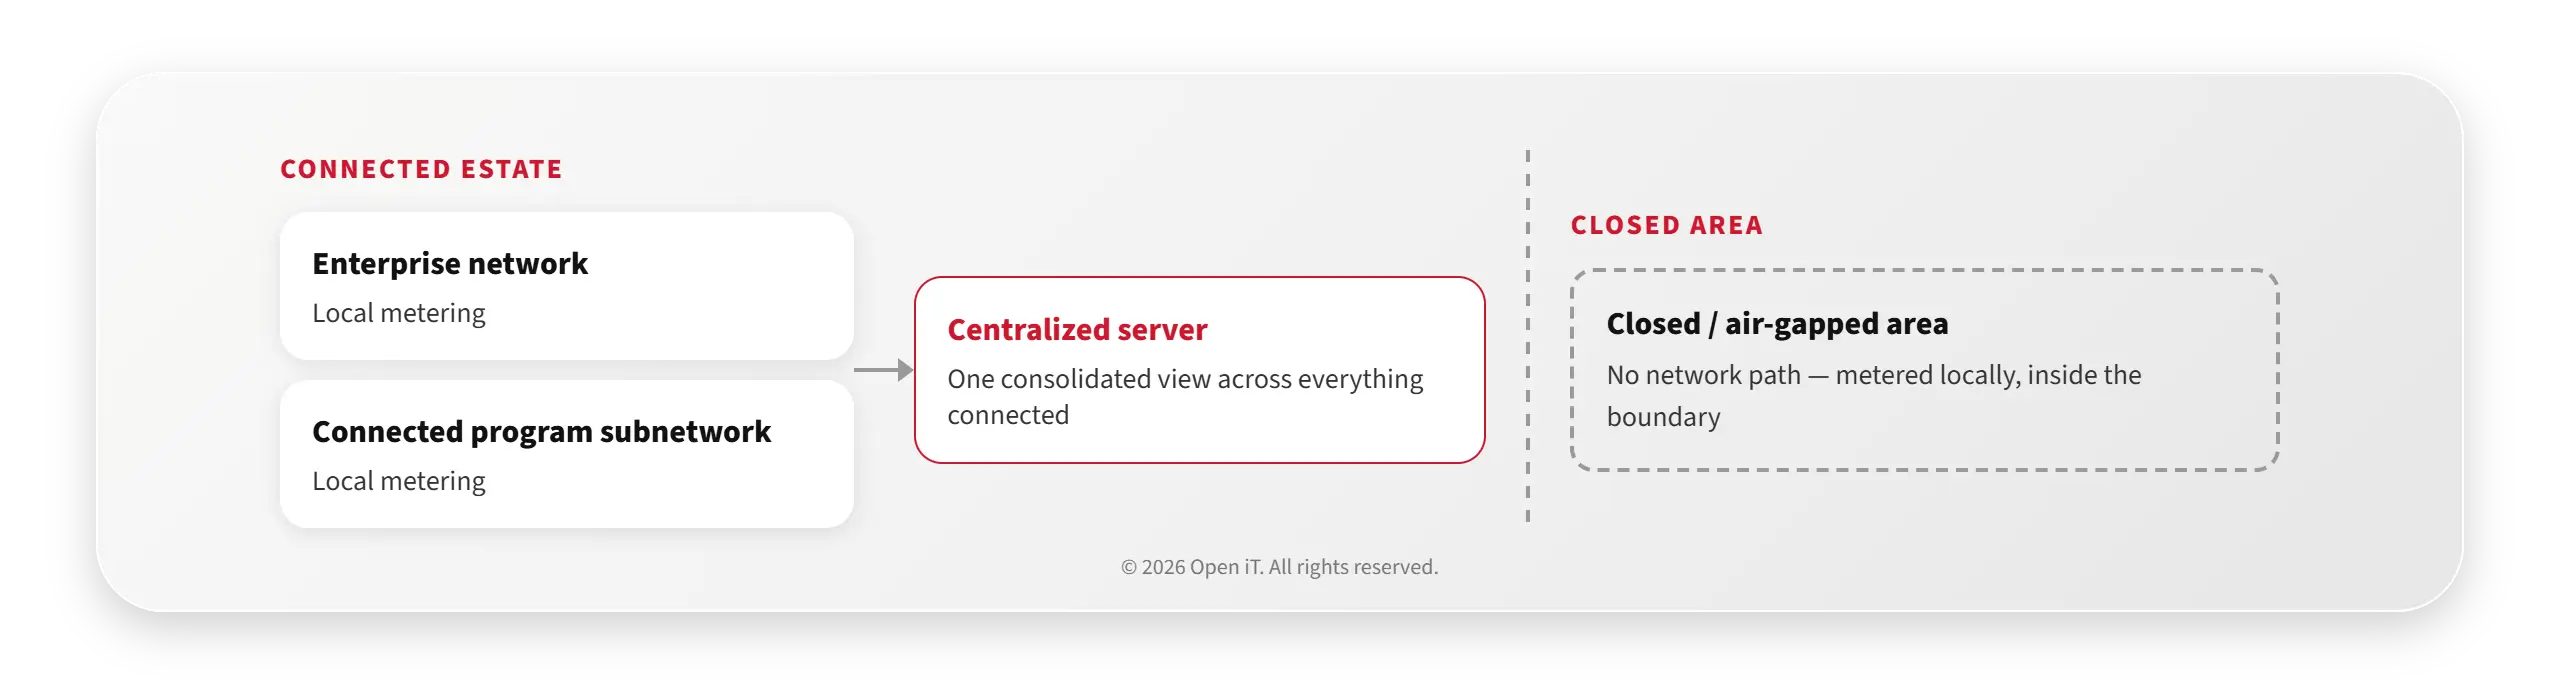
企業ネットワークと接続されたプログラムサブネットワークの間にネットワークパスが存在する場合、Open iT はローカル環境から収集したデータを一元管理サーバーに送信します。これにより、接続されているすべての要素を包括的に把握できる統合ビューが提供され、閉鎖領域については設計上、個別に処理されます。
Open iT オンプレミス、クラウド、あるいはハイブリッド環境のいずれにも導入できるため、オープン側の環境は、クローズド側の運用方法を変更することなく、お客様のIT戦略に合わせて柔軟に対応できます。
04
凍結されたベースラインは凍結されたままとなり、それでも計測対象となります
多くの監視ツールは、すべてのソフトウェアが最新リリース版であるという前提で動作します。Open iT はライセンスマネージャーを通じて使用状況を計測するため、計測対象は特定のアプリケーションのビルドではなく、FlexNet、DSLS、LM-X、RLM、Sentinel、CodeMeterなどのライセンス管理システムに基づきます。バージョンデータも記録の一部として取得されるため、アプリケーションのバージョンごとに使用状況を分類することが可能です。これは、3つのプログラムが同じツールの3つの異なる検証済みベースラインを実行している場合に、まさに必要な機能です。
当社独自のソフトウェア では、以前のリリースに対しても引き続きメンテナンスが行われています。認定環境をご利用のお客様は、ベンダーのスケジュールに合わせてアップグレードを行うことはできず、またそのように求められるべきではありません。
05
承認済みの担当者、署名前に確認済み
セキュリティクリアランスを取得済みの要員は、ご要望に応じて手配可能です。プログラムにおいて特定の国籍のサポートスタッフ、あるいは特定のクリアランスを保有するスタッフが必要な場合は、その要件は契約締結の一環として合意されるものであり、事後に判明するようなことはありません。その制約事項をスコープ策定の協議の段階で提示すれば、計画の一部として組み込まれます。
06
貴社のデータを見ることは許可されていないため、弊社では貴社の従業員を研修いたします
機密性の高い環境では、お客様のデータを閲覧することはできません。そのため、ベンダーが分析を行い、レポートを提出するという一般的なモデルは採用できません。そこで、お客様のシステムとデータを用いて、お客様の担当者が自ら分析を行えるよう、データ分析の専門家レベルまでトレーニングを行います。
これにより、お客様のチームは、レポートの作成や解釈、アプリケーションのパラメータ調整、拒否パターンの調査、更新や監査に必要な証拠の作成を、組織外の第三者に1件のレコードも閲覧されることなく行うことができます。

07
ISO/IEC 27001に準拠しており、お客様のインフラから情報が外部に流出することはありません
Open iT 情報セキュリティマネジメントシステムに関して、ISO/IEC 27001の認証を取得しています。
証明書以上に、この業界において重要なセキュリティ体制はアーキテクチャ的なものです。システムはお客様のインフラストラクチャ上、お客様のエンクレーブ内、お客様のアクセス制御下で導入されます。SSOは、SAML 2.0および複数のADグループに対応したMicrosoft Entra ID、あるいはOktaを通じて実行されます。ロールベースのアクセス制御により、完全な管理権限を持つ管理者と、監視のみのアクセス権を持つユーザーを分離しているため、コンソールにログインしただけで誤って設定を変更してしまうことはありません。 データ匿名化機能により、分析精度を損なうことなく個人を特定できる詳細情報が削除されます。CLIMS は、すべてのライセンス管理イベントを記録します。この監査証跡は、製品ドキュメントにおいて、航空宇宙や防衛を含む規制対象業界に関連するものとして記載されています。
08
6,000件以上のアプリケーション。90以上のライセンス管理ツール。
当社は、ANSYS、NASTRAN、LS-DYNA、Abaqus、CATIA、SOLIDWORKS、Simulia、Altair HyperWorks、OptiStruct、MATLAB、および組み込み開発向けのGreen Hillsソフトウェア など、6,000を超えるエンジニアリングおよび専門用途のアプリケーションのライセンス管理を行っています。製品全体を通じて、90種類以上のライセンスマネージャーに対応しています。
09
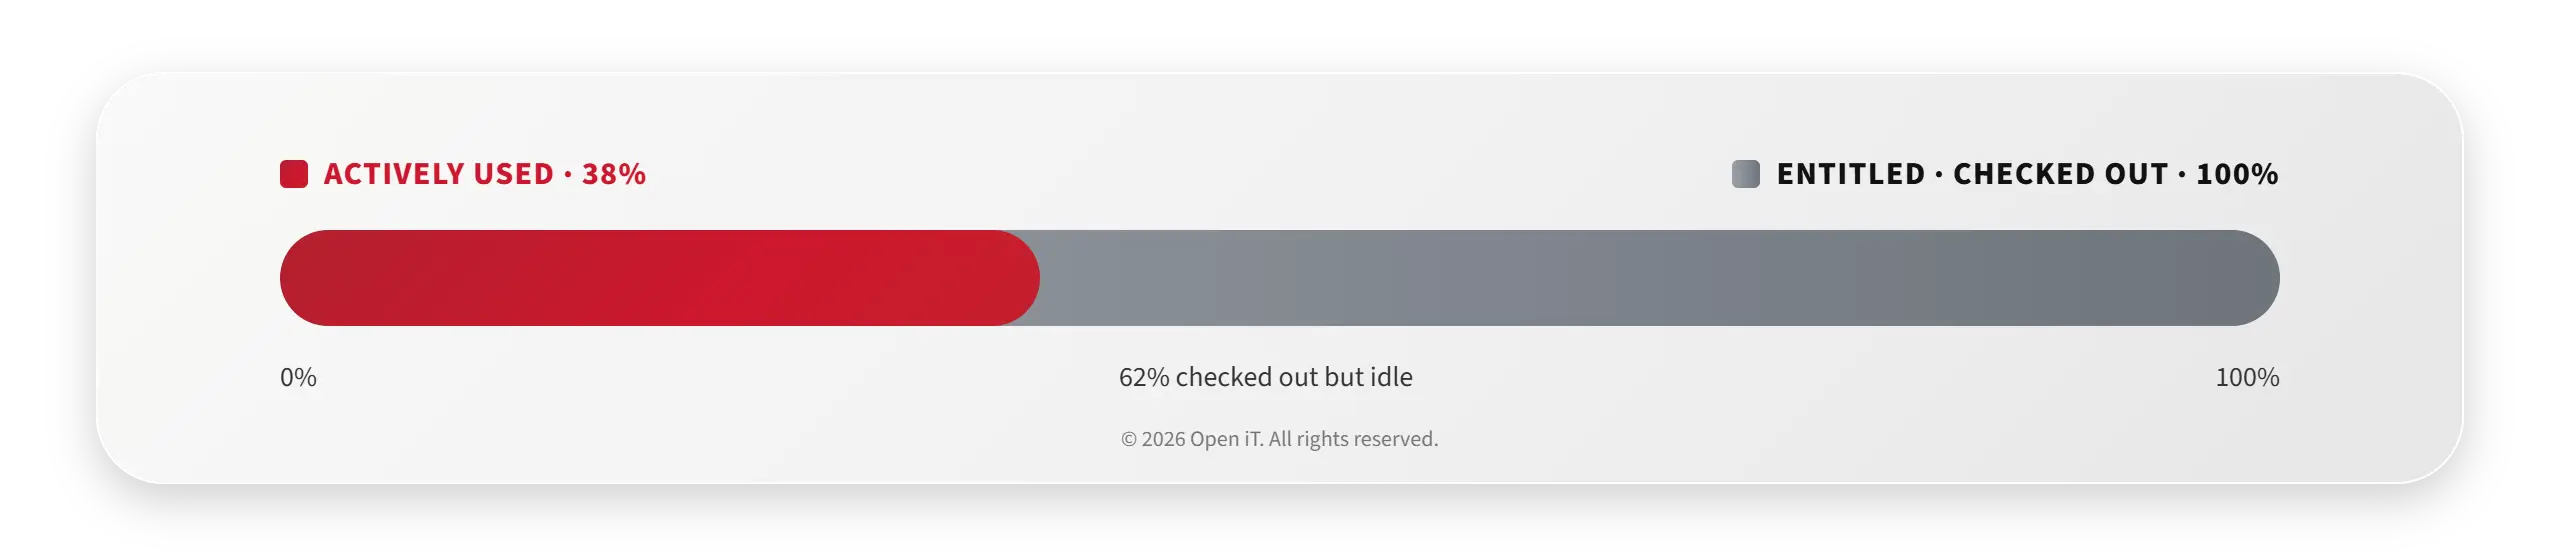
「チェックアウト済み」と「使用済み」は同じ意味ではありません
当社は、ライセンスモデルを問わず、さまざまなソースからデータを収集し、IT環境全体の可視性を高める、専門的で堅牢なレポートを提供します。ソフトウェア の利用状況について、単にチェックインやチェックアウトだけでなく、アクティブおよび非アクティブな利用状況も計測し、コスト削減、コスト回避、およびプロセスの最適化につながる機会を特定します。
10
買収が行われるたびに、すでに支払っているライセンス料を二重に支払うことになる
この業界の成長は買収によってもたらされますが、買収のたびに、重複する契約や権利範囲の重複、そして誰も把握していない新たなライセンスサーバー群が持ち込まれます。CLIMS™ なら、買収によって導入されたライセンスサーバーを、御社のコンソールと同じ画面上で一元管理できます。
SSAD(Open iT)の正規化されたソフトウェア カタログは、出版社やタイトルデータを照合・標準化するため、異なる名称で2回購入された同一の製品が、2つの異なる製品として扱われることがなくなります。License Planner™は、両方の資産に関するベンダーおよび契約の詳細情報を保持し、見積額、予算額、実績額を統合します。これにより、両方の契約を更新する前に、重複部分が可視化されます。通常、その結果として、買収されたチームは新規購入ではなく、回収されたリソースを活用して運営されるようになります。
11
その支出を行ったプログラムに費用の発生源を特定した
License Planner™ は、利用状況を財務データ、契約データ、組織データと照合します。コストセンター機能により、利用状況を部門、プロジェクト、拠点、または事業単位ごとにグループ化します。チャージバックおよびショーバック機能により、プログラムマネージャーや監査担当者が理解しやすい形で、コストを実際に利用した担当者に割り当てます。
「ライセンスコストシミュレーション」では、正式に決定する前にさまざまなシナリオをシミュレーションできます。ライセンス数を20%削減したり、トークンモデルに移行したり、2つの契約を統合したりすることが可能です。「License Predictor™」は、18か月先までの利用状況を予測します。
12
すでに稼働しているスタックに組み込むことができます
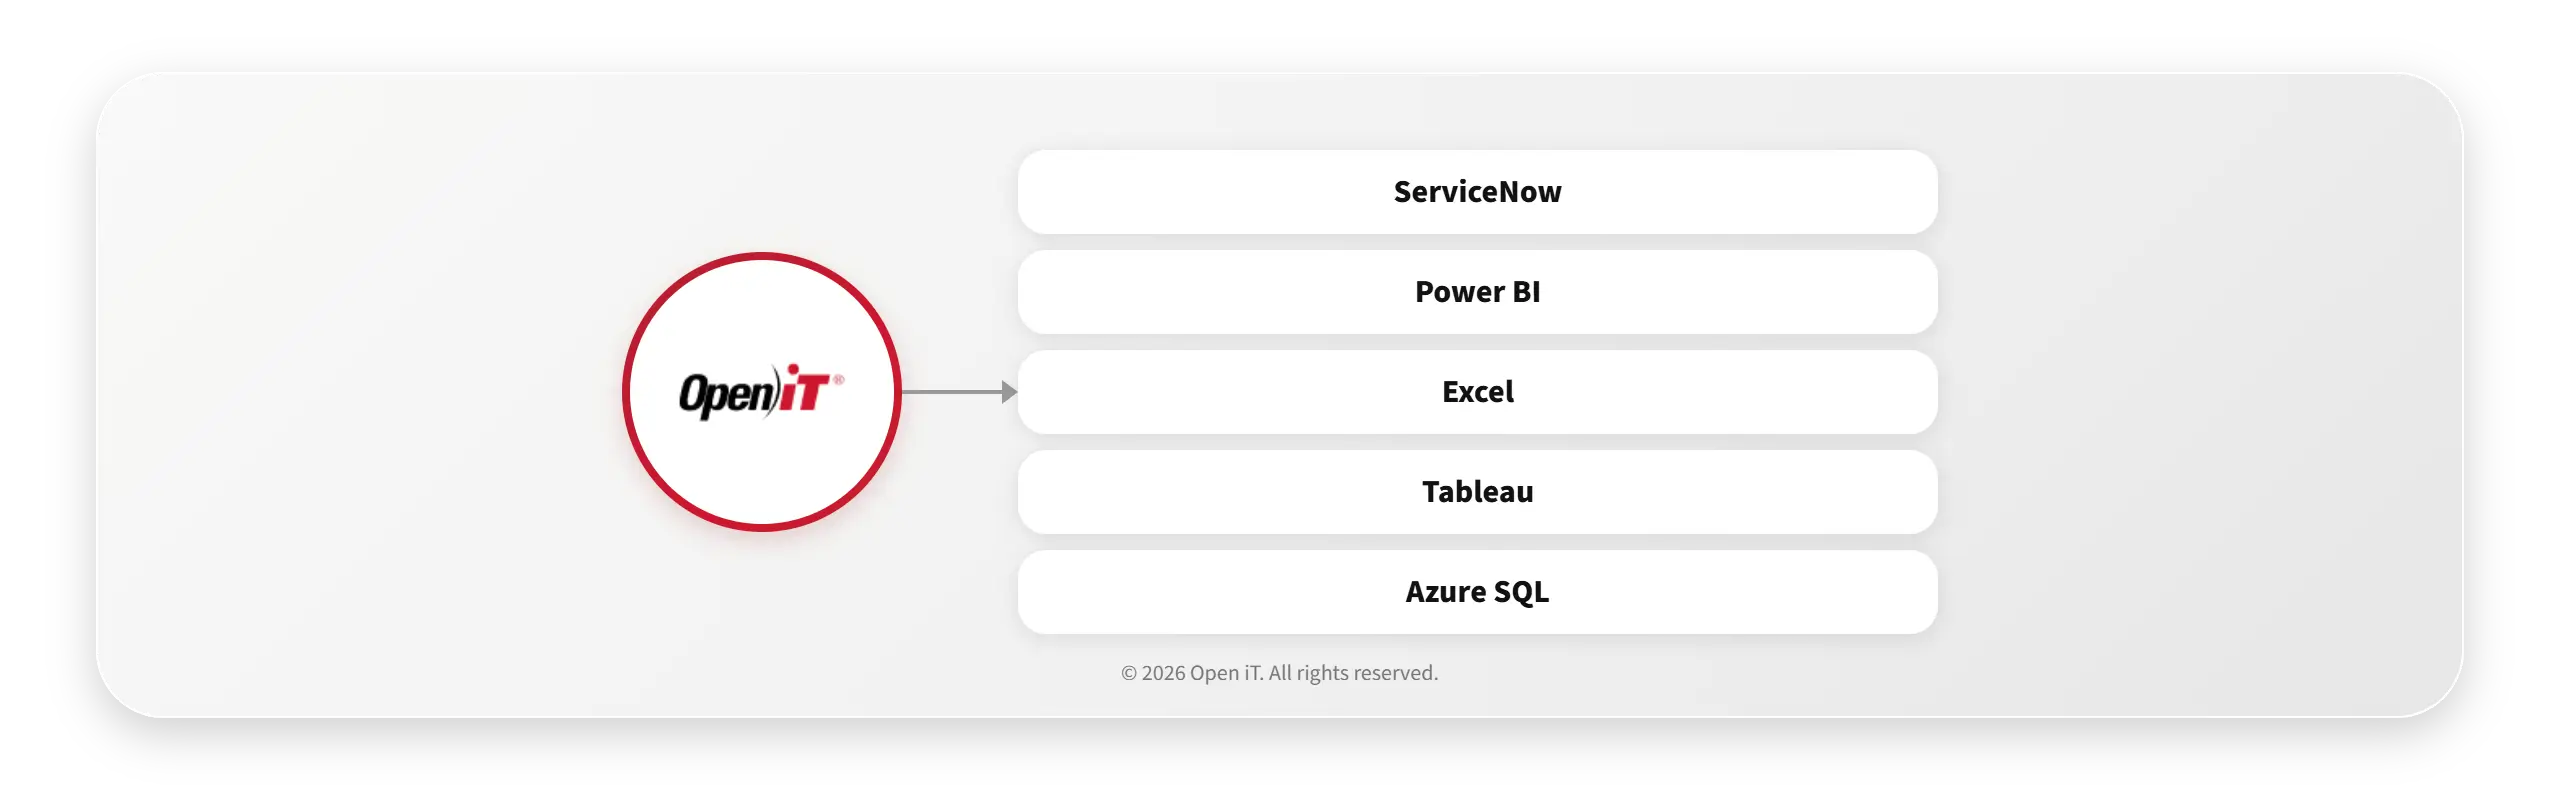
Open iT 既存のシステム環境を置き換えるのではなく、そこに組み込んで活用します。ServiceNowの場合、「LicenseAnalyzer™ Store App」と「ServiceNow Adapter」が、コスト追跡や利用権管理機能と併せて利用状況データを可視化し、ライセンスの過剰取得や利用率が低いソフトウェア を特定します。この統合を正確に行うには、SSADによる正規化が必要です。
レポート作成は、ネイティブの Power BI コネクタやテンプレート、Excel への直接接続、あるいは Tableau を通じて行われます。Azure SQL および Azure Analysis Services は、クラウド分析サーバーが環境のオープンな側面に適している場合にサポートされます。SCCM および MECM のインベントリデータを取得することができます。CLIMS™ のアラートは、Webhook を通じて電子メールまたは Microsoft Teams のチャンネルに転送されます。
13
必要な時にいつでも監査対応が可能
大手エンジニアリングベンダーは、情報を要求する権利を留保しており、その期限も各社が決めています。Ansys社は、ライセンスマネージャーから抽出したマルチサイト利用レポートを、要求から20日以内に提出するよう求めています。このレポートには、サイトの所在地、マシン識別子、日時、およびライセンスごとのアクセス時間が記載されている必要があります。一方、ダッソー・システムズ社は、記録の提出を3営業日以内、監査ツールの実行を伴うマシンへのアクセス記録については2営業日以内を求めています。
レベル1では、コンプライアンスおよび過去の検証のために、利用状況の監査証跡を保持しています。拒否レポートには、誰が、どのような理由で、いつ拒否されたかが記録されます。Ansys自身の規約では、顧客はそのレポートに個人情報を記載する義務はないと定められており、そこで匿名化の重要性が際立っています。
14
『Open iT 』がどこで終わり、そこから何が引き継がれるのか
デモの前に知っておくべきことです。アーキテクチャの構成に影響するからです。
Open iT これは計測・最適化システムであり、利用権限のリポジトリではありません。発注書、利用権限レコード、割り当てワークフロー、変更管理はSAMプラットフォームで管理されるべきものです。そのため、防衛機関では通常、保有資産についてはSAMプラットフォームを、実際に使用される資産についてはOpen iTを運用しており、これらはServiceNowとの連携およびSSADによる標準化を通じて統合されています。
導入は単なるダウンロードではなく、プロジェクトです。これには、サーバーとアプリケーションの文書化された一覧、レベル2向けの指定アプリケーションリスト、ライセンスサーバーおよびワークステーションへのアクセス権、そして計測対象となる製品に関する担当の専門家が必要です。クローズドな環境では、データ処理の設計は後付けではなく導入プロセスの一部であるため、セキュリティチームを早い段階から参画させる必要があります。
15
要件ではなく、制約から始める
単なる要件だけでなく、制約条件も提示してください。どの領域が閉鎖されているか、どのベースラインが凍結されているか、人事規定はどのようなものか、そしてどのアプリケーションが重要か。アーキテクチャは、これらの回答に基づいて構築されます。
まずはレベル1の利用状況評価から始めましょう。これは、ライセンスサーバー全体にわたる1回の更新サイクルを計測し、所有している容量と実際に使用された容量との差を明らかにします。また、クローズドな環境では、その処理はすべて境界内で実行されます。
さらに詳しく探る
この業界で最もよく聞かれる5つの質問
シミュレーション・解析(CAE)
この組織で最も高給なポストは、忙しそうに見せかけているだけの、実のところ何もしない内部の仕事だ。
CADおよびPLM
すべてのCATIAライセンスを確認できますが、ライセンスを回収することはできません。その代わりに、次のようにしてください。
プログラム費用の配分とチャージバック
ソフトウェア どのプログラムにも帰属しないコストは、誰も擁護しないコストである。
ベンダー監査への準備状況
Ansysとの契約では20日間が与えられます。Dassaultとの契約では2日間が与えられます。
閉じたネットワークおよびアクセス制限のあるネットワーク
貴社の非公開領域には、最も高価なソフトウェア が格納されていますが、それに関するデータは最も少ないのです。